

Domínios e DNS
Configurar DNSSEC num domínio que usa a Cloudflare
Quando um domínio utiliza a Cloudflare como servidor DNS, o processo de configuração do DNSSEC é diferente do que se segue com o cPanel. A Cloudflare gere automaticamente as chaves de assinatura e fornece-lhe os dados necessários para configurar o DNSSEC no registador.
Passo 1: Ativar o DNSSEC na Cloudflare
Aceda à sua conta da Cloudflare em dash.cloudflare.com e selecione o domínio que pretende proteger.
No menu lateral, vá a DNS e depois a Settings. Localize a secção DNSSEC e clique em Enable DNSSEC.
A Cloudflare mostrará os dados de DNSSEC gerados. Estes dados correspondem à chave KSK (Key Signing Key):
Copie os valores do seu domínio. Não use chaves nem resumos de um exemplo. A Cloudflare pode mostrar o registo DS e também a chave pública: são dados diferentes. No formulário da Hostsuar utilizará a Public Key e o respetivo Algorithm; noutro registador pode ser necessário introduzir os campos DS.
Passo 2: Configurar o DNSSEC na área de cliente
Aceda à área de cliente, secção Domínios, clique em Gerir no domínio e abra DNSSEC no menu lateral da ficha, dentro do grupo DNS e domínios.
Preencha o formulário com os dados da Chave KSK (Key Signing Key):
- Algoritmo: selecione o número indicado pela Cloudflare para essa chave; se mostrar 13, corresponde a ECDSA P-256 (13)
- Chave pública: cole a Public Key que a Cloudflare mostra no seu painel
O número entre parênteses do seletor de algoritmo deve coincidir com o valor Algorithm que a Cloudflare mostra (neste caso, 13).
Pode deixar vazia a secção Chave ZSK (opcional). Ao nível do registador, só é necessária a KSK para estabelecer a cadeia de confiança DNSSEC.
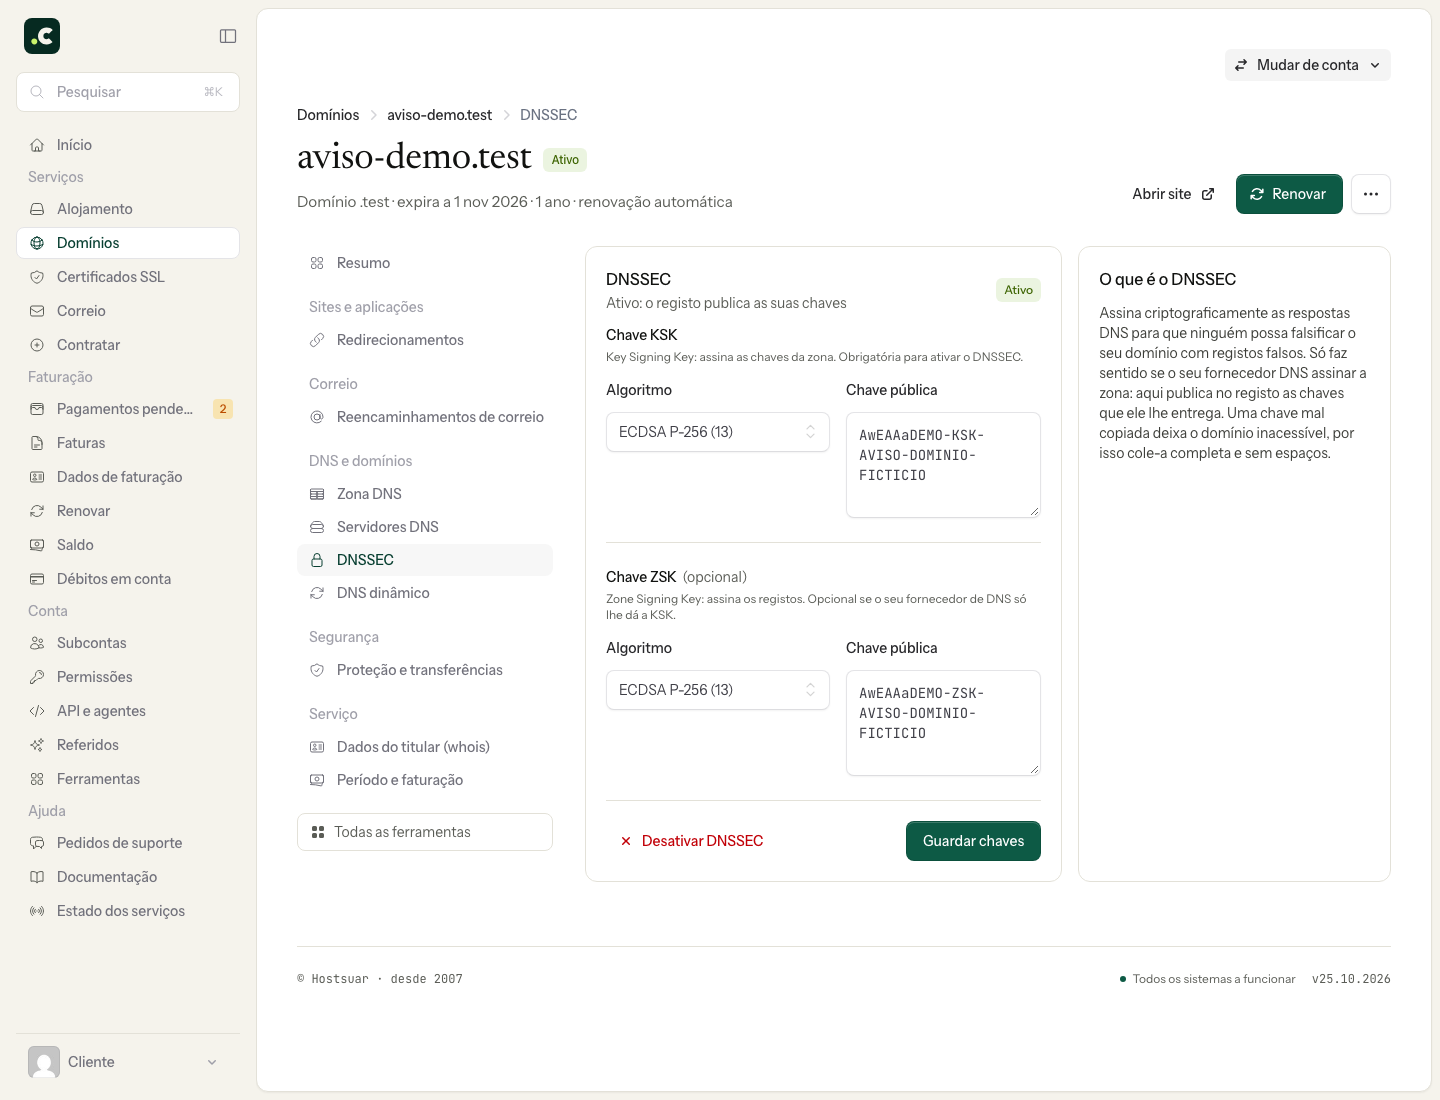
Clique em Guardar chaves e aguarde que a configuração se propague.
Passo 3: Verificar a configuração
Depois de configurado, a Cloudflare detetará automaticamente que a cadeia de confiança está completa. Na secção DNSSEC da Cloudflare verá uma mensagem a confirmar que o DNSSEC está ativo.
Também pode verificar o estado do DNSSEC com ferramentas online como o Verisign DNSSEC Debugger.
Desativar o DNSSEC
Se precisar de desativar o DNSSEC, o processo deve ser feito pela ordem inversa:
- Primeiro, aceda à área de cliente, abra DNSSEC na ficha do domínio e clique em Desativar DNSSEC
- Aguarde que expire o TTL do DS anterior na zona pai e verifique publicamente que foi retirado.
- Depois, desative o DNSSEC no painel da Cloudflare
É fundamental seguir esta ordem. Se desativar o DNSSEC na Cloudflare antes de eliminar as chaves do registador, o domínio deixará de resolver corretamente até a propagação estar concluída.
Perguntas frequentes
Quanto tempo demora a ativar o DNSSEC?
A propagação pode demorar entre algumas horas e 48 horas, consoante o TLD do domínio e os tempos de cache dos servidores DNS.
Que algoritmo usa a Cloudflare?
A Cloudflare utiliza o algoritmo 13 (ECDSA P-256 com SHA-256) para as suas chaves DNSSEC.
O meu domínio usa as DNS da Hostsuar, não a Cloudflare
Nesse caso, consulte o artigo O que é o DNSSEC e como se configura no cPanel para gerar as chaves a partir do cPanel e, depois, como adicionar as chaves DNSSEC ao domínio para as configurar no registador.
Também lhe pode ser útil
- Adicionar as chaves DNSSEC a um domínio na Hostsuar Complete a ligação DNSSEC do registador com a chave pública correta e verifique a sua publicação ant...
- O que é o DNSSEC e como se configura no cPanel O que o DNSSEC protege e como ativá-lo em dois passos: criar a chave no Zone Editor do cPanel e adic...
- Alterar os servidores DNS de um domínio Prepare a nova zona, altere os nameservers a partir da área de cliente e verifique o site e o correi...
- Consultar os registos de um domínio com o Track DNS Use o Domain Lookup do cPanel para consultar um domínio e distinga cache, ausência de registos e fal...
Algo não bate certo ou mudou? Diga-nos e revemos.