

Domaines et DNS
Configurer DNSSEC sur un domaine qui utilise Cloudflare
Lorsqu'un domaine utilise Cloudflare comme serveur DNS, la configuration de DNSSEC est différente de celle que l'on suit avec cPanel. Cloudflare gère automatiquement les clés de signature et vous fournit les données nécessaires pour configurer DNSSEC chez le registraire.
Étape 1 : activer DNSSEC dans Cloudflare
Connectez-vous à votre compte Cloudflare sur dash.cloudflare.com et sélectionnez le domaine que vous voulez protéger.
Dans le menu latéral, allez dans DNS puis dans Settings. Repérez la section DNSSEC et cliquez sur Enable DNSSEC.
Cloudflare affichera les données DNSSEC générées. Ces données correspondent à la clé KSK (Key Signing Key) :
Copiez les valeurs de votre domaine. N'utilisez pas les clés ni les empreintes d'un exemple. Cloudflare peut afficher l'enregistrement DS et aussi la clé publique : ce sont des données différentes. Dans le formulaire de Hostsuar, vous utiliserez Public Key et son Algorithm ; chez un autre registraire, il peut être nécessaire de saisir les champs DS.
Étape 2 : configurer DNSSEC dans l'espace client
Ouvrez l'espace client, section Domaines, cliquez sur Gérer pour le domaine et ouvrez DNSSEC dans le menu latéral de la fiche, dans le groupe DNS et domaines.
Remplissez le formulaire avec les données de la Clé KSK (Key Signing Key) :
- Algorithme : sélectionnez le numéro indiqué par Cloudflare pour cette clé ; s'il affiche 13, il correspond à ECDSA P-256 (13)
- Clé publique : collez la Public Key affichée par Cloudflare dans son panneau
Le numéro entre parenthèses du sélecteur d'algorithme doit correspondre à la valeur Algorithm affichée par Cloudflare (ici, 13).
Vous pouvez laisser vide la section Clé ZSK (facultatif). Au niveau du registraire, seule la KSK est nécessaire pour établir la chaîne de confiance DNSSEC.
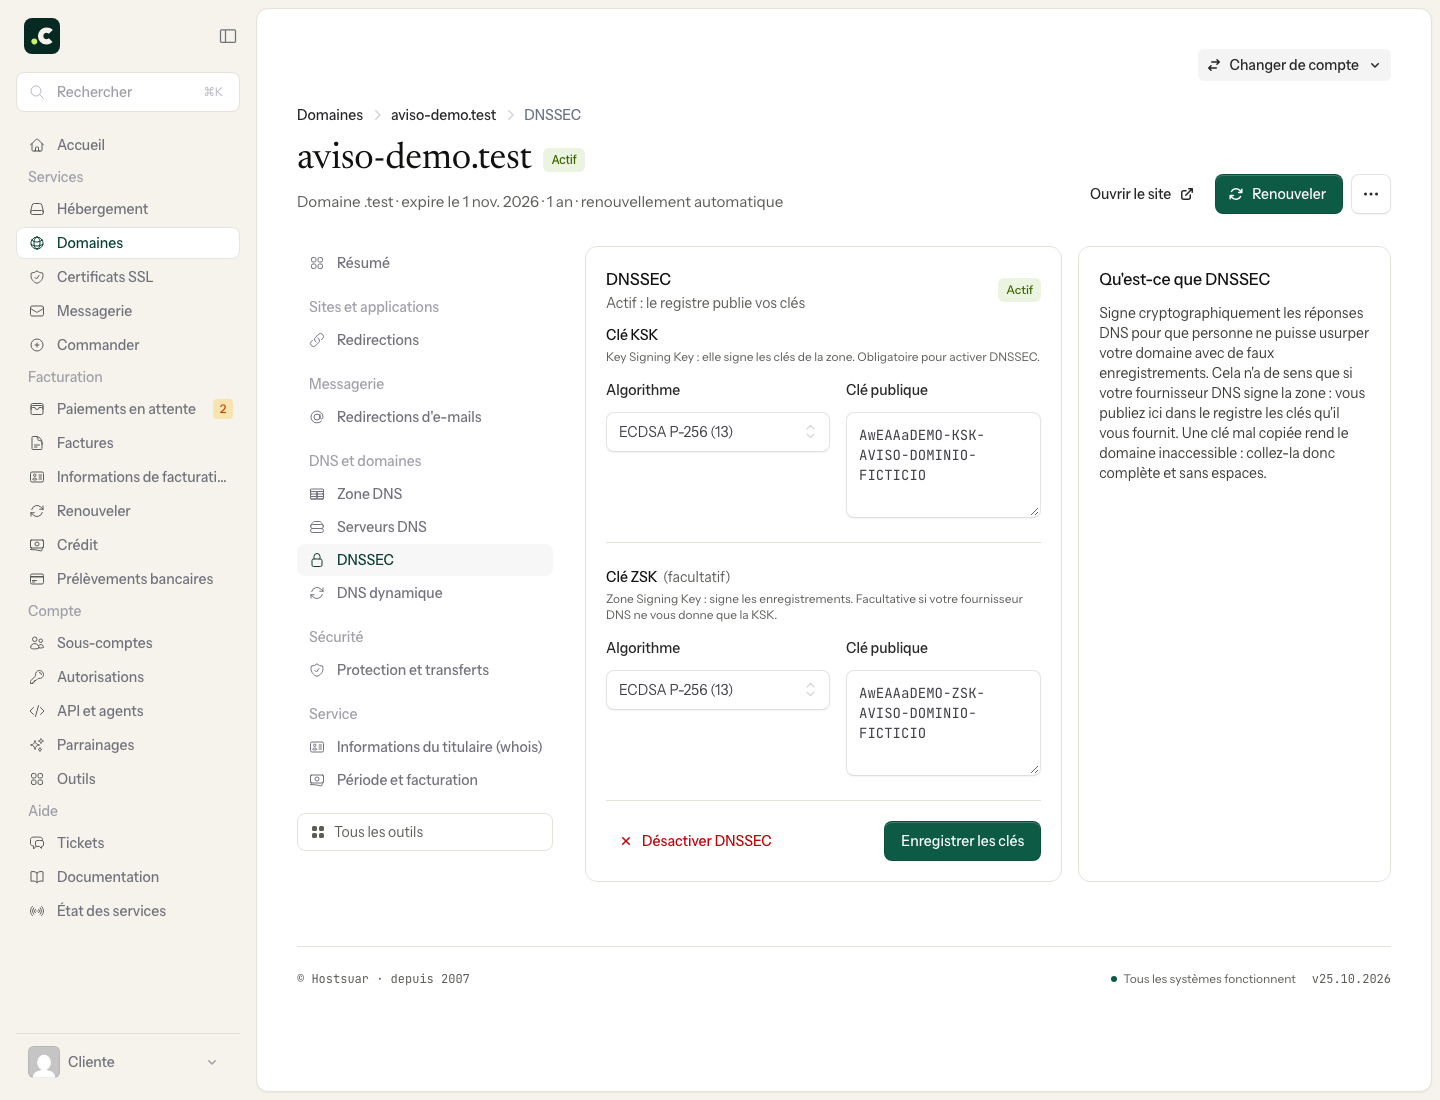
Cliquez sur Enregistrer les clés et attendez que la configuration se propage.
Étape 3 : vérifier la configuration
Une fois la configuration faite, Cloudflare détectera automatiquement que la chaîne de confiance est complète. Dans la section DNSSEC de Cloudflare, vous verrez un message confirmant que DNSSEC est actif.
Vous pouvez aussi vérifier l'état de DNSSEC avec des outils en ligne comme Verisign DNSSEC Debugger.
Désactiver DNSSEC
Si vous devez désactiver DNSSEC, la procédure doit se faire dans l'ordre inverse :
- D'abord, ouvrez l'espace client, ouvrez DNSSEC dans la fiche du domaine et cliquez sur Désactiver DNSSEC
- Attendez l'expiration du TTL de l'ancien DS dans la zone parente et vérifiez publiquement qu'il a été retiré.
- Ensuite, désactivez DNSSEC dans le panneau de Cloudflare
Il est essentiel de respecter cet ordre. Si vous désactivez DNSSEC dans Cloudflare avant de supprimer les clés chez le registraire, le domaine ne se résoudra plus correctement jusqu'à la fin de la propagation.
Questions fréquentes
Combien de temps faut-il pour activer DNSSEC ?
La propagation peut prendre de quelques heures à 48 heures, selon le TLD du domaine et les durées de cache des serveurs DNS.
Quel algorithme utilise Cloudflare ?
Cloudflare utilise l'algorithme 13 (ECDSA P-256 avec SHA-256) pour ses clés DNSSEC.
Mon domaine utilise les DNS de Hostsuar, pas Cloudflare
Dans ce cas, consultez l'article Qu'est-ce que DNSSEC et comment le configurer dans cPanel pour générer les clés depuis cPanel, puis comment ajouter les clés DNSSEC au domaine pour les configurer chez le registraire.
Cela peut aussi vous aider
- Ajouter les clés DNSSEC à un domaine chez Hostsuar Complétez le lien DNSSEC auprès du registrar avec la bonne clé publique et vérifiez sa publication a...
- Qu'est-ce que DNSSEC et comment le configurer dans cPanel Ce que protège DNSSEC et comment l'activer en deux étapes : créer la clé dans le Zone Editor de cPan...
- Changer les serveurs DNS d'un domaine Préparez la nouvelle zone, changez les nameservers depuis l'espace client et vérifiez le site et le...
- Créer et modifier des enregistrements DNS avec Zone Editor Modifiez la zone DNS de cPanel, comprenez chaque type d'enregistrement et vérifiez l'impact avant de...
Quelque chose cloche ou a changé ? Racontez-nous et nous le vérifions.