

Domains und DNS
DNSSEC für eine Domain mit Cloudflare einrichten
Wenn eine Domain Cloudflare als DNS-Server verwendet, unterscheidet sich die Einrichtung von DNSSEC von der mit cPanel. Cloudflare verwaltet die Signaturschlüssel automatisch und stellt Ihnen die Daten bereit, die Sie zum Einrichten von DNSSEC beim Registrar benötigen.
Schritt 1: DNSSEC in Cloudflare aktivieren
Melden Sie sich unter dash.cloudflare.com bei Ihrem Cloudflare-Konto an und wählen Sie die Domain aus, die Sie schützen möchten.
Gehen Sie im Seitenmenü zu DNS und dann zu Settings. Suchen Sie den Abschnitt DNSSEC und klicken Sie auf Enable DNSSEC.
Cloudflare zeigt die erzeugten DNSSEC-Daten an. Diese Daten gehören zum KSK (Key Signing Key):
Kopieren Sie die Werte Ihrer Domain. Verwenden Sie keine Schlüssel oder Digests aus einem Beispiel. Cloudflare kann den DS-Eintrag und auch den öffentlichen Schlüssel anzeigen: Das sind unterschiedliche Daten. Im Formular von Hostsuar verwenden Sie Public Key und den zugehörigen Algorithm; bei einem anderen Registrar müssen Sie möglicherweise die DS-Felder eingeben.
Schritt 2: DNSSEC im Kundenbereich einrichten
Öffnen Sie im Kundenbereich den Bereich Domains, klicken Sie bei der Domain auf Verwalten und öffnen Sie im Seitenmenü der Detailseite in der Gruppe DNS und Domains den Punkt DNSSEC.
Füllen Sie das Formular mit den Daten des KSK-Schlüssels (Key Signing Key) aus:
- Algorithmus: Wählen Sie die Nummer, die Cloudflare für diesen Schlüssel angibt; bei 13 entspricht das ECDSA P-256 (13)
- Öffentlicher Schlüssel: Fügen Sie den Public Key ein, den Cloudflare in seinem Dashboard anzeigt
Die Zahl in Klammern im Auswahlfeld für den Algorithmus muss mit dem Wert Algorithm übereinstimmen, den Cloudflare anzeigt (in diesem Fall 13).
Den Abschnitt ZSK-Schlüssel (optional) können Sie leer lassen. Auf Ebene des Registrars ist nur der KSK nötig, um die DNSSEC-Vertrauenskette herzustellen.
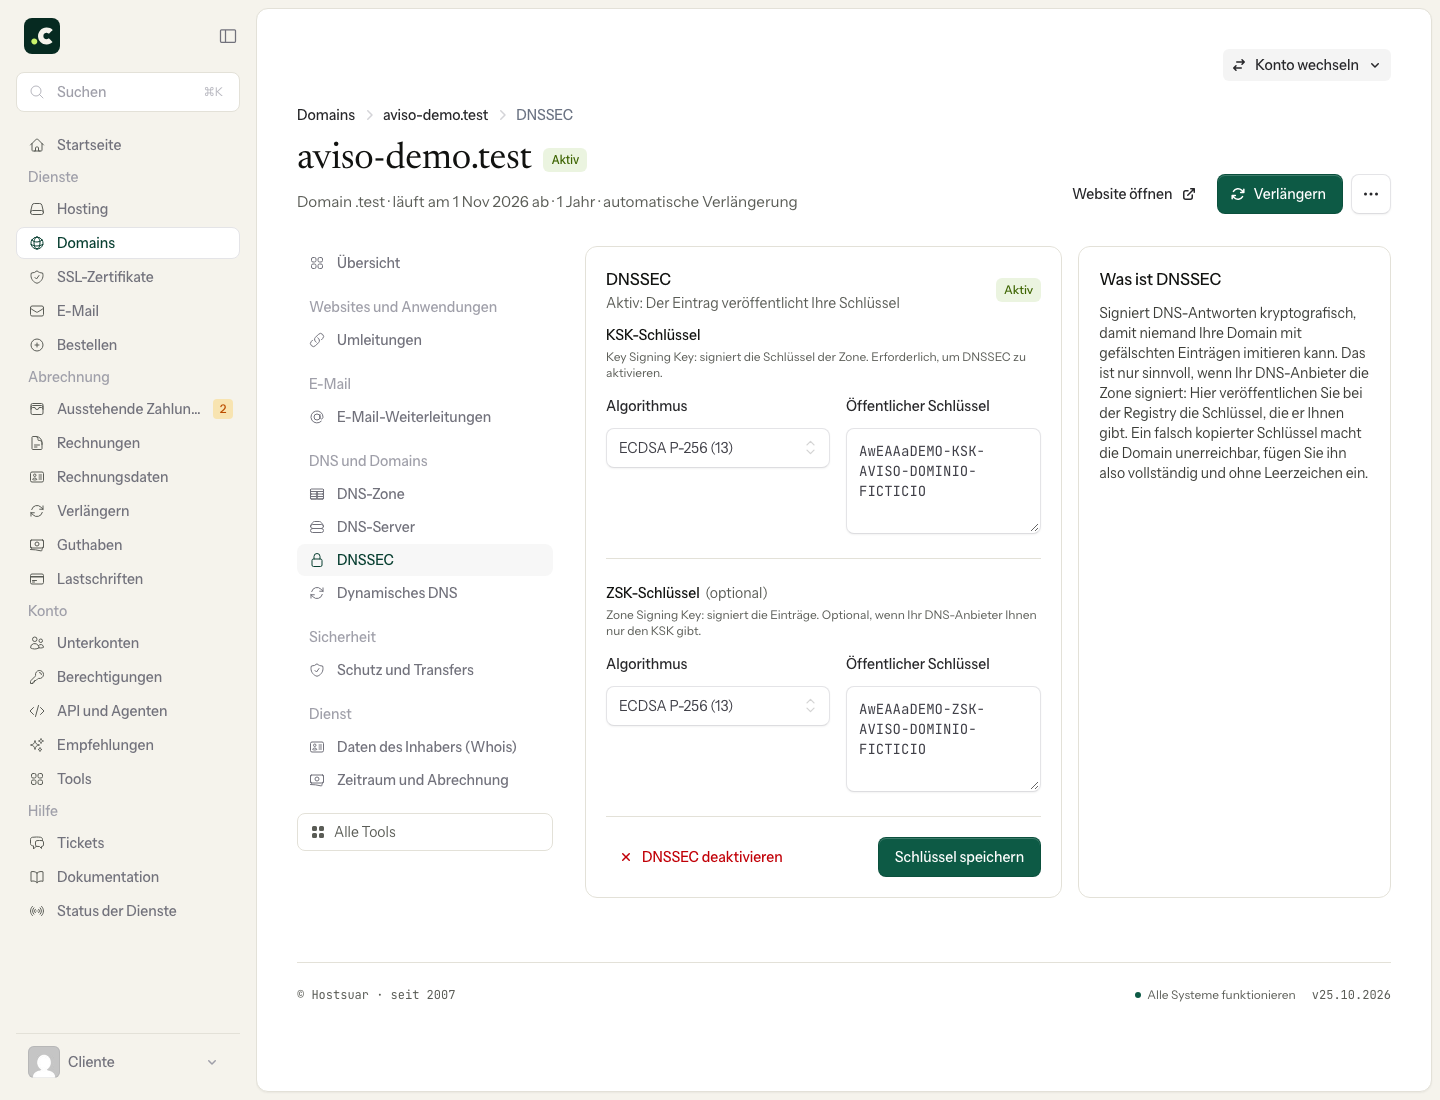
Klicken Sie auf Schlüssel speichern und warten Sie, bis sich die Konfiguration verbreitet hat.
Schritt 3: Die Konfiguration prüfen
Nach der Einrichtung erkennt Cloudflare automatisch, dass die Vertrauenskette vollständig ist. Im DNSSEC-Bereich von Cloudflare sehen Sie eine Meldung, die bestätigt, dass DNSSEC aktiv ist.
Sie können den DNSSEC-Status auch mit Online-Tools wie dem Verisign DNSSEC Debugger prüfen.
DNSSEC deaktivieren
Wenn Sie DNSSEC deaktivieren müssen, gehen Sie in umgekehrter Reihenfolge vor:
- Öffnen Sie zuerst im Kundenbereich auf der Detailseite der Domain DNSSEC und klicken Sie auf DNSSEC deaktivieren
- Warten Sie, bis die TTL des bisherigen DS in der übergeordneten Zone abgelaufen ist, und prüfen Sie, dass er öffentlich entfernt wurde.
- Deaktivieren Sie danach DNSSEC im Cloudflare-Dashboard
Diese Reihenfolge ist entscheidend. Wenn Sie DNSSEC in Cloudflare deaktivieren, bevor Sie die Schlüssel beim Registrar entfernt haben, wird die Domain nicht mehr korrekt aufgelöst, bis die Verbreitung abgeschlossen ist.
Häufige Fragen
Wie lange dauert es, bis DNSSEC aktiv ist?
Die Verbreitung kann zwischen einigen Stunden und 48 Stunden dauern, abhängig von der TLD der Domain und den Cache-Zeiten der DNS-Server.
Welchen Algorithmus verwendet Cloudflare?
Cloudflare verwendet für seine DNSSEC-Schlüssel den Algorithmus 13 (ECDSA P-256 mit SHA-256).
Meine Domain verwendet die DNS von Hostsuar, nicht Cloudflare
Lesen Sie in diesem Fall den Artikel Was DNSSEC ist und wie es in cPanel eingerichtet wird, um die Schlüssel in cPanel zu erzeugen, und danach, wie Sie die DNSSEC-Schlüssel zur Domain hinzufügen, um sie beim Registrar einzutragen.
Das könnte Ihnen auch helfen
- Was ist DNSSEC und wie richtet man es in cPanel ein Was DNSSEC schützt und wie Sie es in zwei Schritten aktivieren: den Schlüssel im Zonen-Editor von cP...
- DNS-Einträge einer Domain ohne Hosting verwalten: A, AAAA, CNAME, TXT, MX und SRV Wo Sie DNS-Einträge im Kundenbereich anlegen oder bearbeiten, wie Sie ihre Namen schreiben und was S...
- DNS-Einträge mit dem Zone Editor anlegen und ändern Bearbeiten Sie die DNS-Zone in cPanel, verstehen Sie jeden Eintragstyp und prüfen Sie die Auswirkung...
- DNS-Server einer Domain ändern Bereiten Sie die neue Zone vor, ändern Sie die Nameserver im Kundenbereich und prüfen Sie Website un...
Stimmt etwas nicht oder hat sich etwas geändert? Erzählen Sie es uns, und wir prüfen es.