

Domínios e DNS
Adicionar as chaves DNSSEC a um domínio na Hostsuar
Para ativar o DNSSEC, o fornecedor de DNS tem de já assinar a zona e o registador tem de publicar a ligação de confiança correspondente. Este guia explica a segunda parte para domínios registados na Hostsuar.
Se ainda não preparou a assinatura, siga DNSSEC no cPanel ou DNSSEC no Cloudflare, consoante os servidores autoritativos do domínio.
Adicionar a chave
- Abra Domínios > Gerir > DNSSEC, dentro de DNS e domínios.
- Em Chave KSK, selecione o algoritmo indicado pelo fornecedor de DNS.
- Cole a chave pública exata. Não cole uma chave privada, um resumo DS nem a linha DNSKEY completa com os seus outros campos.
- Preencha ZSK apenas se o fornecedor também lha facultar para a publicar desta forma; é opcional.
- Reveja o domínio e os valores e carregue em Guardar chaves.
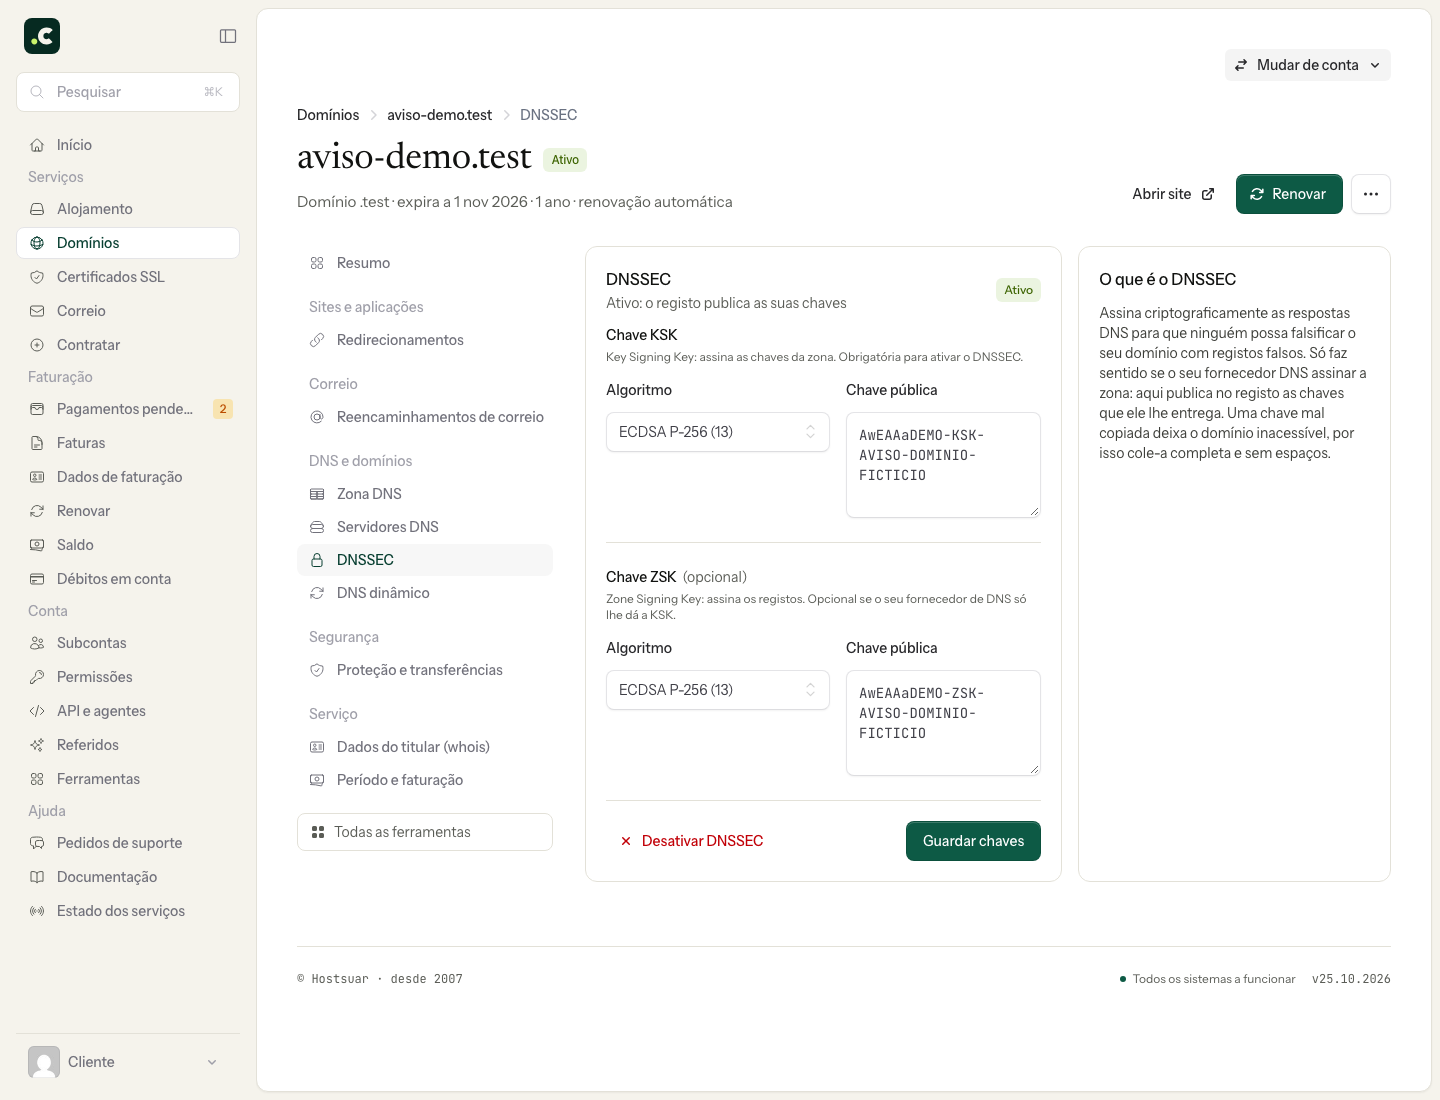
O algoritmo e a chave têm de pertencer ao mesmo conjunto. Não escolha RSA/SHA-256 (8) só porque aparece como opção inicial. Se o fornecedor só lhe entregar um registo DS e não encontrar a chave pública, contacte-nos para confirmar o formato compatível com a sua extensão.
Verificar e manter
Verifique a publicação do DS e a validação da zona. Uma mensagem de gravação correta não demonstra que todas as caches já vejam a nova configuração. Perante uma falha de DNSSEC, guarde o resultado do validador antes de alterar valores por tentativa.
Se mudar os servidores DNS, a chave do fornecedor anterior pode deixar de ser válida para a nova zona. Planeie a mudança antes de a substituir.
Para desativar, retire primeiro o DNSSEC no registador, aguarde a expiração do DS anterior na zona pai e só depois desative a assinatura no fornecedor de DNS. Apagar primeiro a chave que assina a zona pode deixar o domínio sem resolução para os resolvedores com validação.
Também lhe pode ser útil
- Configurar DNSSEC num domínio que usa a Cloudflare Ative o DNSSEC na Cloudflare e associe a sua chave ao domínio na Hostsuar, sem confundir a chave púb...
- Configurar registos com o assistente DNS Cole os registos que um fornecedor lhe deu ou use uma receita, reveja o impacto na zona atual e apli...
- Consultar os registos de um domínio com o Track DNS Use o Domain Lookup do cPanel para consultar um domínio e distinga cache, ausência de registos e fal...
- Diferença entre servidores DNS, zonas e registos Identifique onde alterar um registo e quando precisa de modificar os nameservers, com exemplos de si...
Algo não bate certo ou mudou? Diga-nos e revemos.