

Domínios e DNS
O que é o DNSSEC e como se configura no cPanel
O que é o DNSSEC
Quando visita um site, o seu equipamento pergunta aos servidores DNS para que IP aponta o domínio. Esse sistema baseia-se na confiança: se alguém manipular a resposta (por exemplo, numa rede comprometida), pode levá-lo para um servidor falso sem que se aperceba e roubar-lhe dados de acesso com phishing.
O DNSSEC acrescenta assinaturas digitais às respostas DNS. Os resolvedores que validam o DNSSEC verificam se a assinatura da zona coincide com a chave publicada no registo do domínio. Se alguém alterar a resposta, a assinatura não bate certo e a resposta é descartada.
O DNSSEC não cifra as consultas nem substitui o certificado SSL: protege a autenticidade da resposta DNS.
Como se ativa
São dois passos e são necessários os dois:
- Criar a chave nos servidores DNS do domínio, neste caso no cPanel. Assim, a zona é assinada.
- Adicionar a chave pública no registador do domínio. Assim, a zona fica «emparelhada» com o registo.
Este guia serve quando o domínio usa os DNS do seu alojamento. Se usar o Cloudflare, siga DNSSEC em domínios que usam o Cloudflare.
1. Criar a chave no cPanel
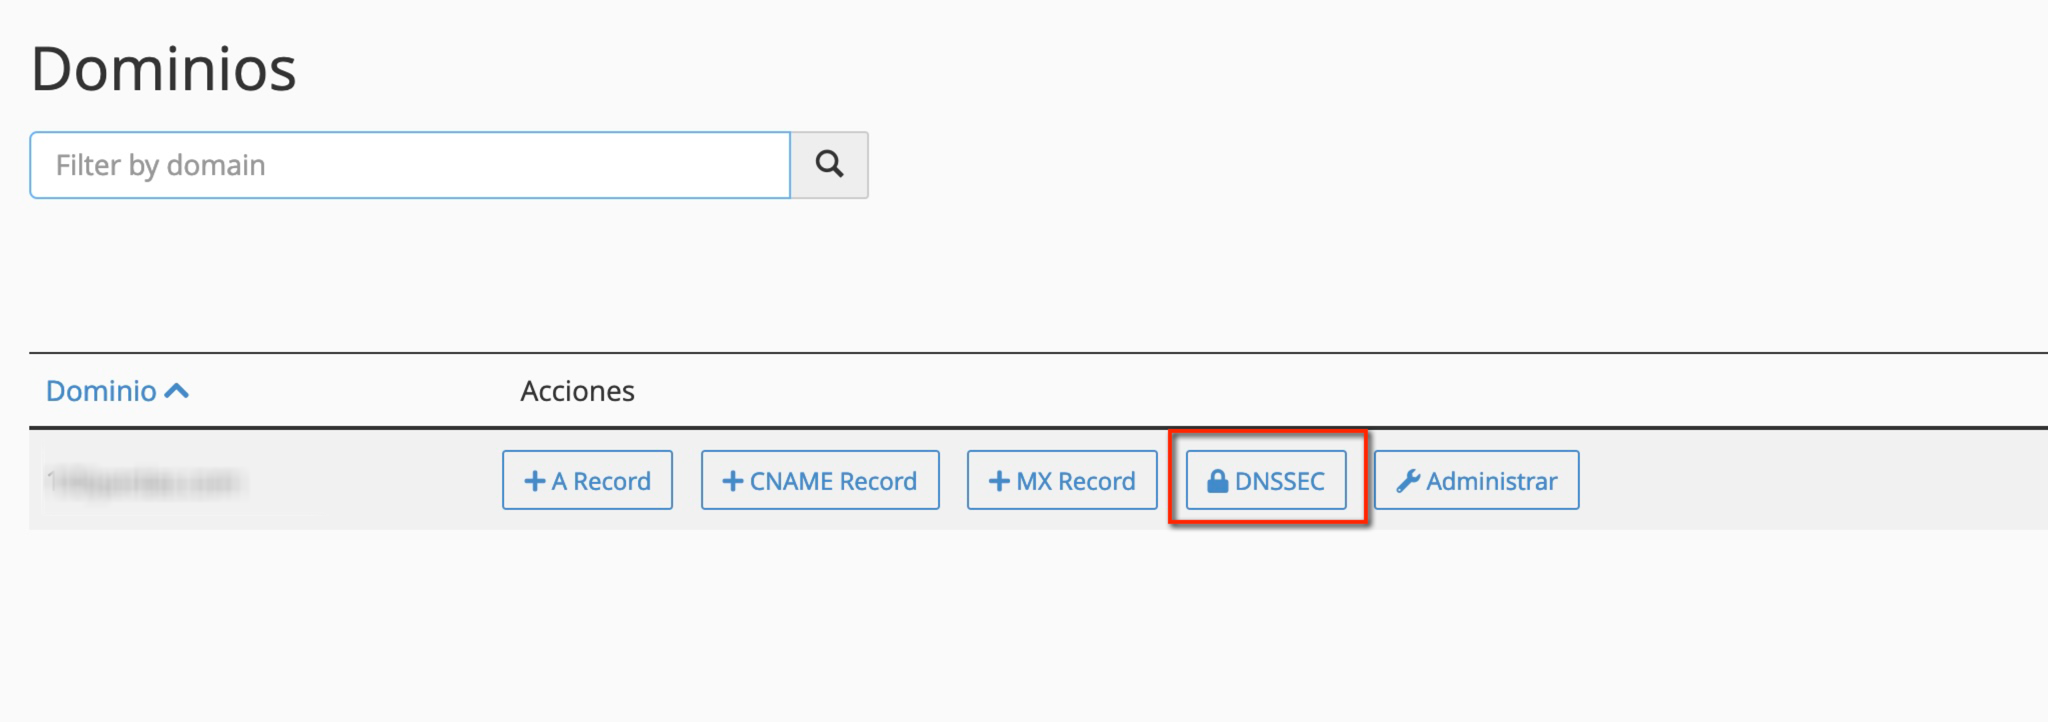
No cPanel, entre em Zone Editor. Verá a lista de domínios com várias opções ao lado; clique em DNSSEC no domínio que quer proteger.
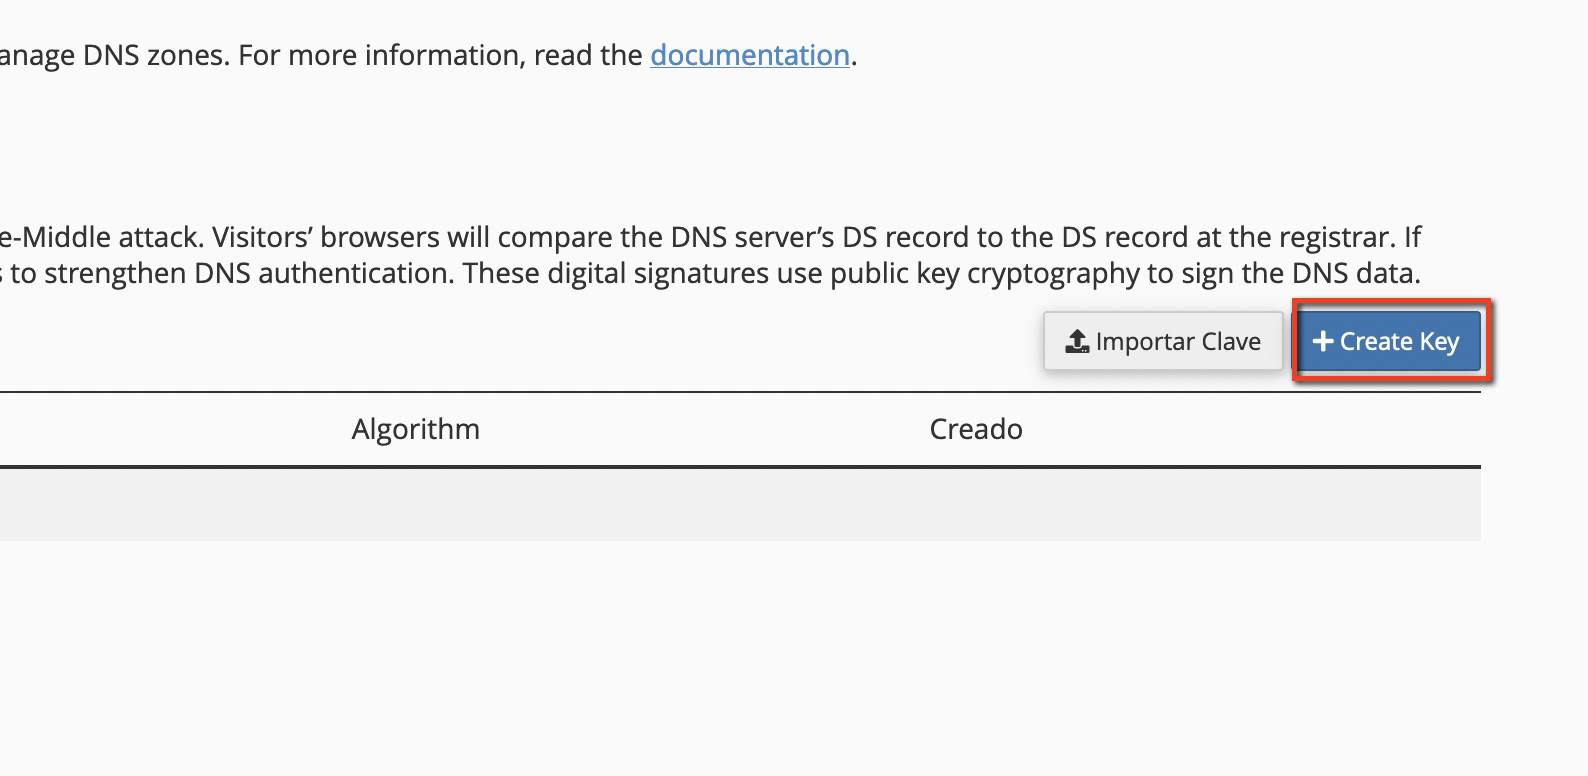
No canto superior direito, clique em Create Key.
Abre-se uma janela com as chaves que vão ser geradas. Deixe os valores recomendados e clique em Create (Criar). Anote o algoritmo indicado (na captura, RSA/SHA-256, algoritmo 8): vai precisar dele no registador.
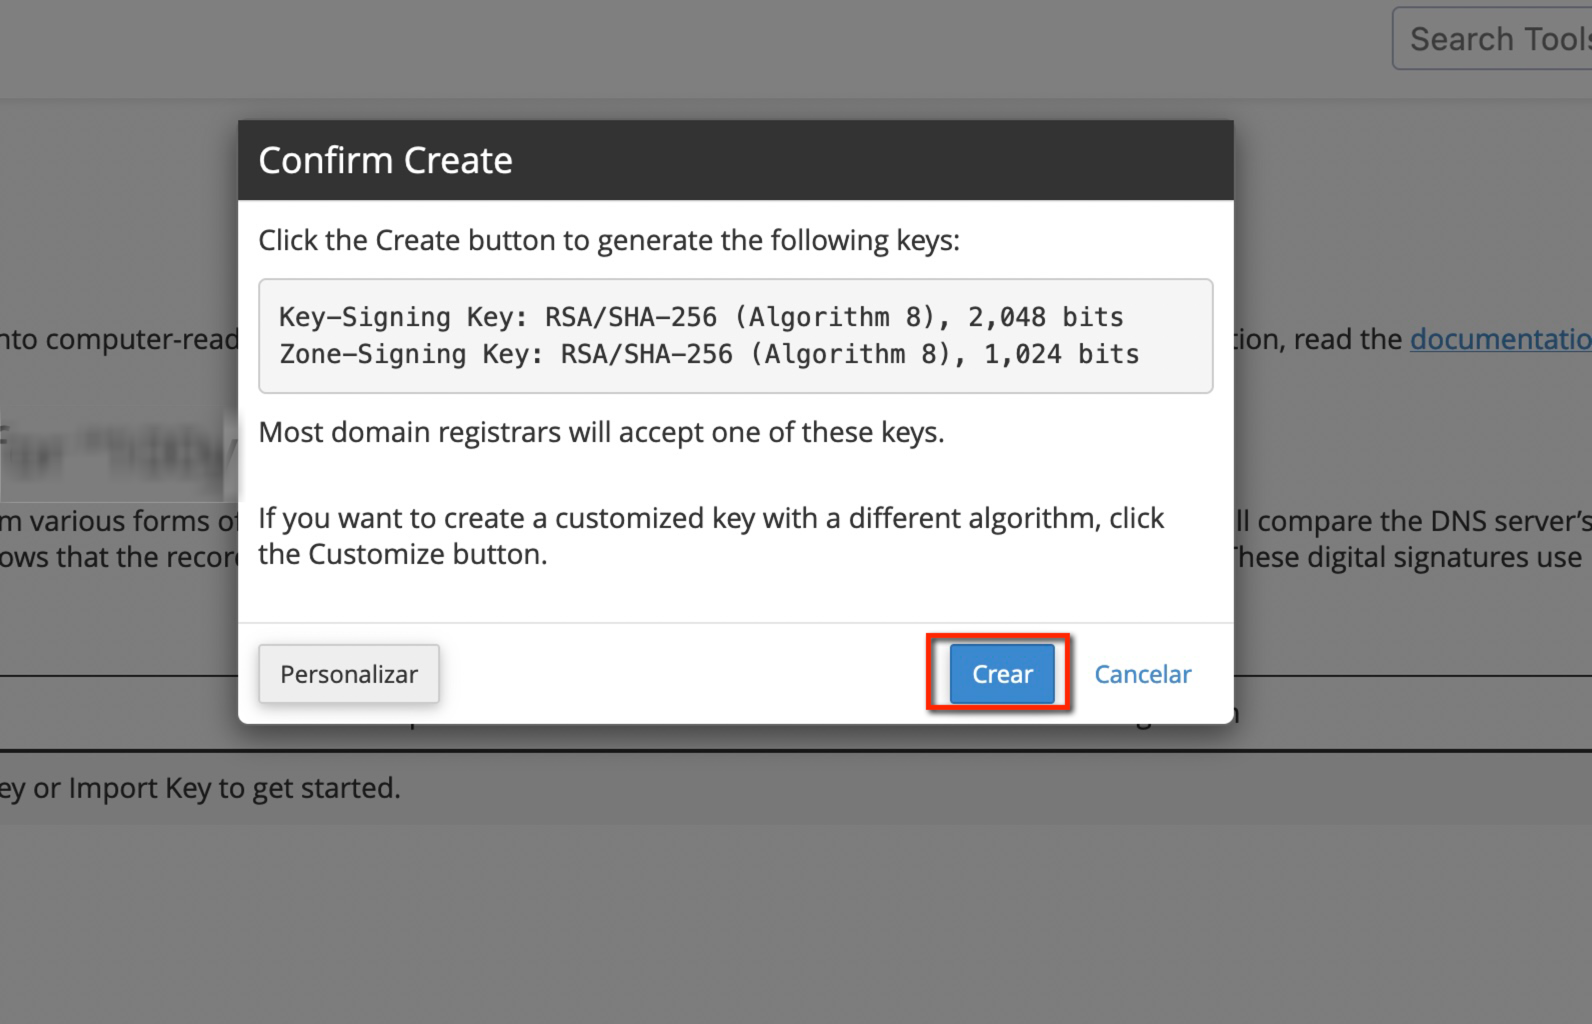
Se o domínio estiver registado noutro fornecedor, veja antes que algoritmos aceita e clique em Customize (Personalizar) para escolher um compatível.
Ao voltar à página DNSSEC do domínio, verá duas chaves: KSK e ZSK.
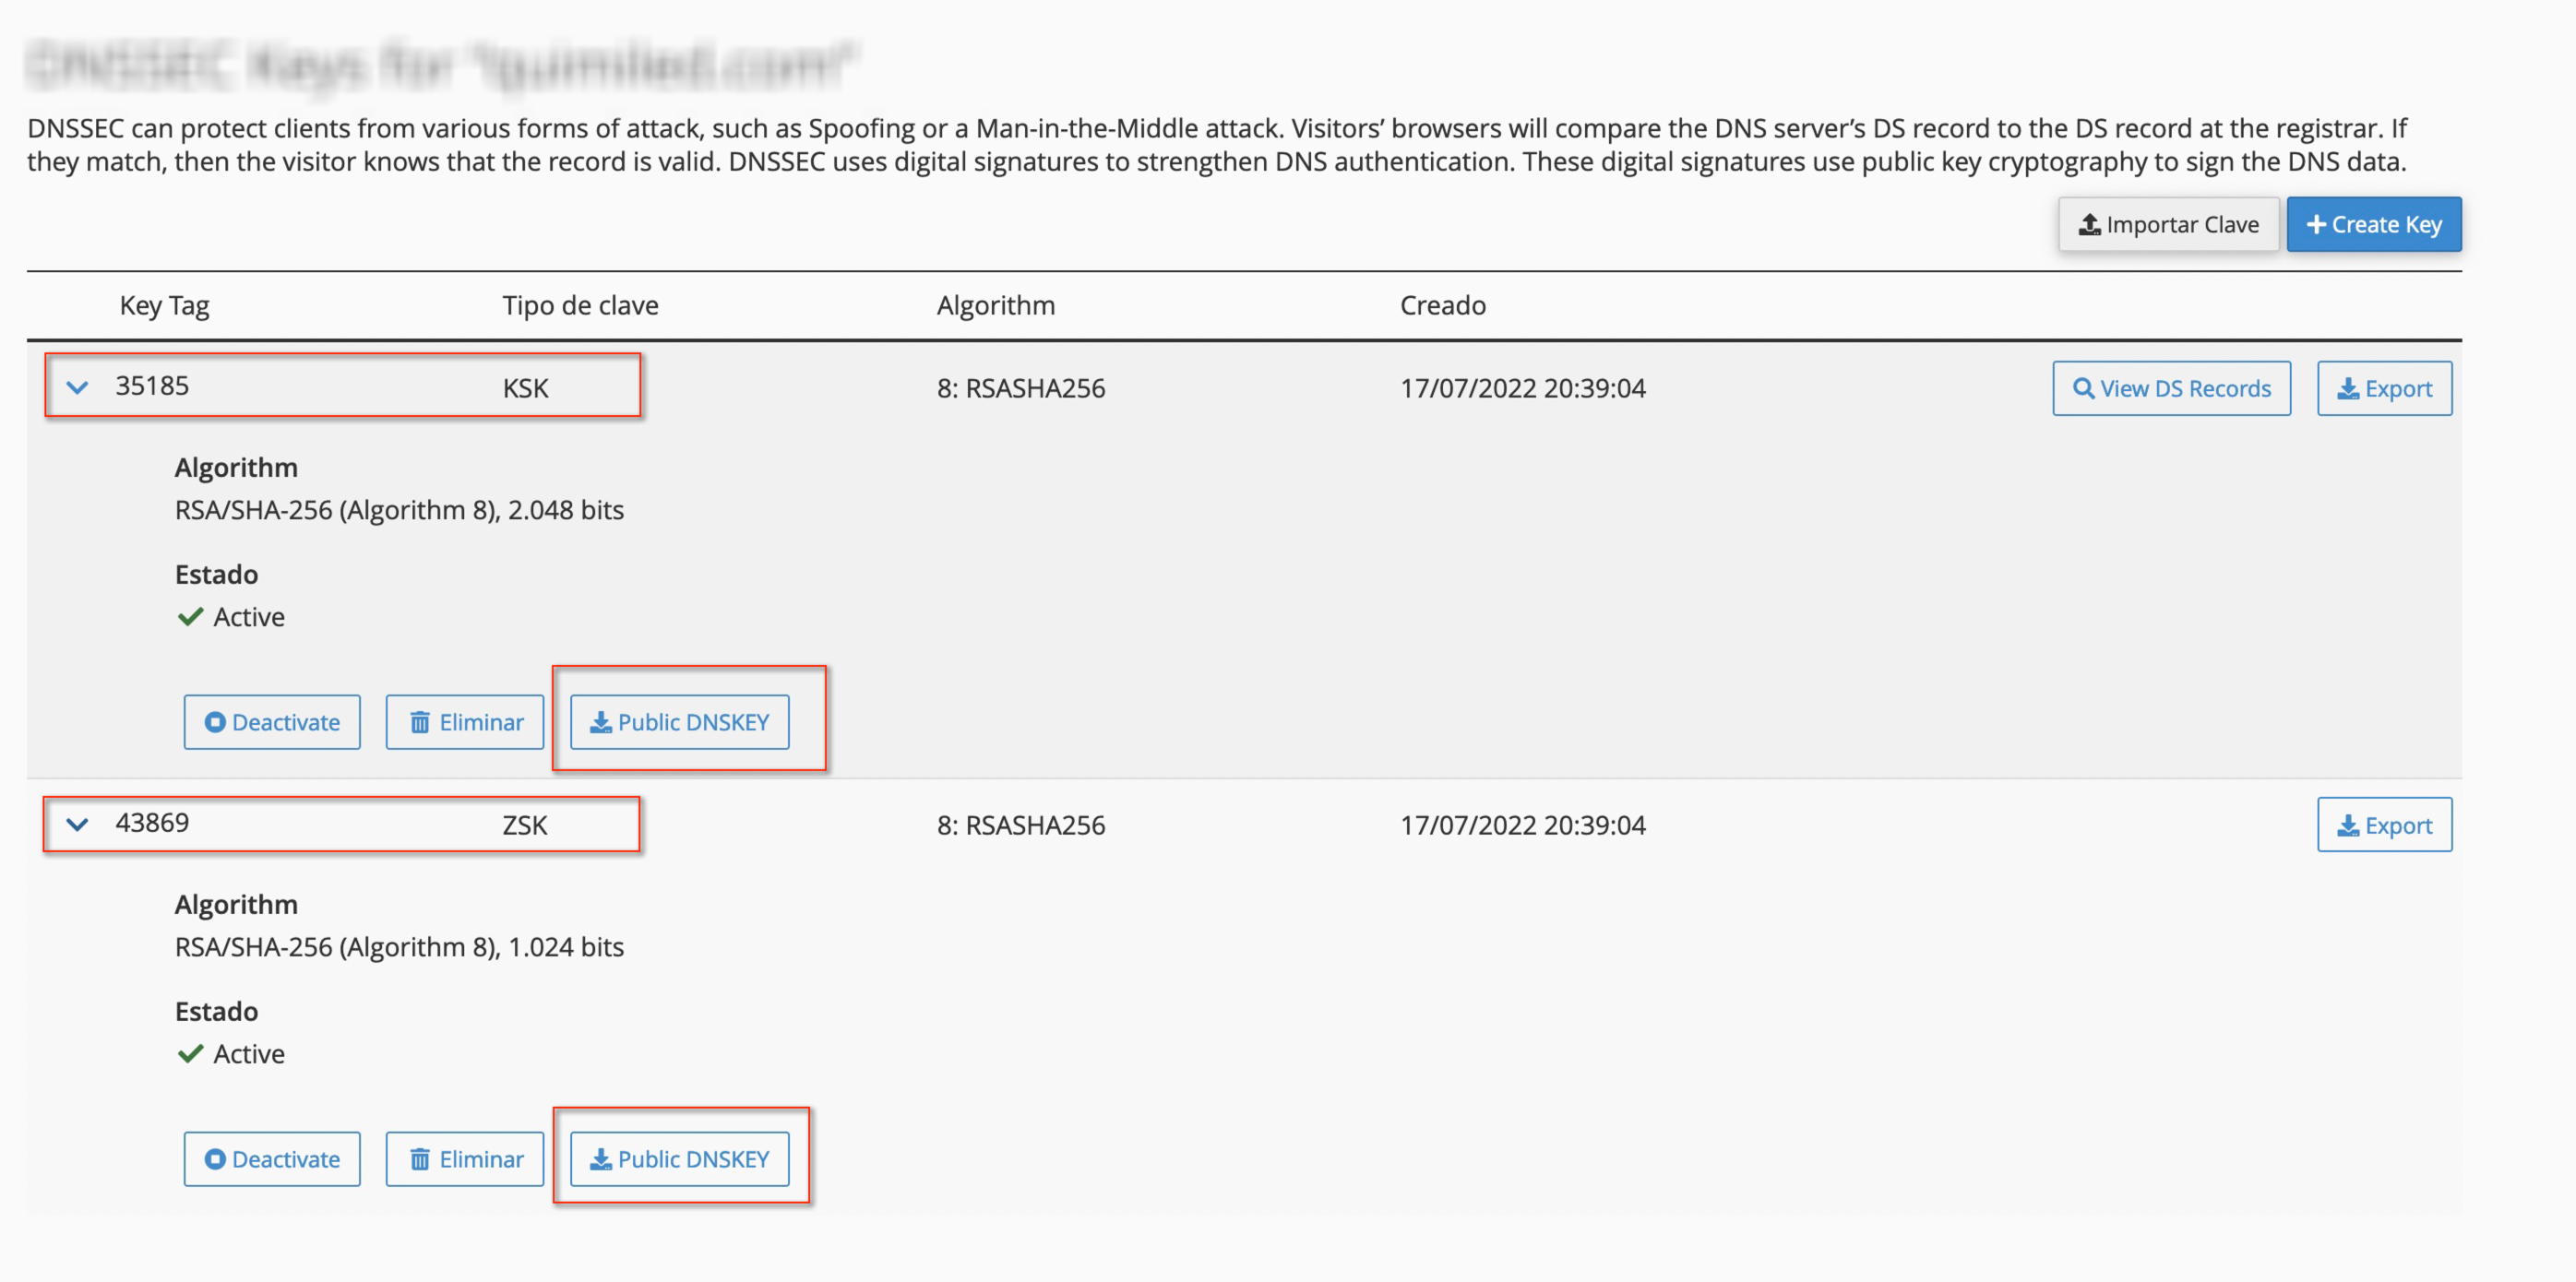
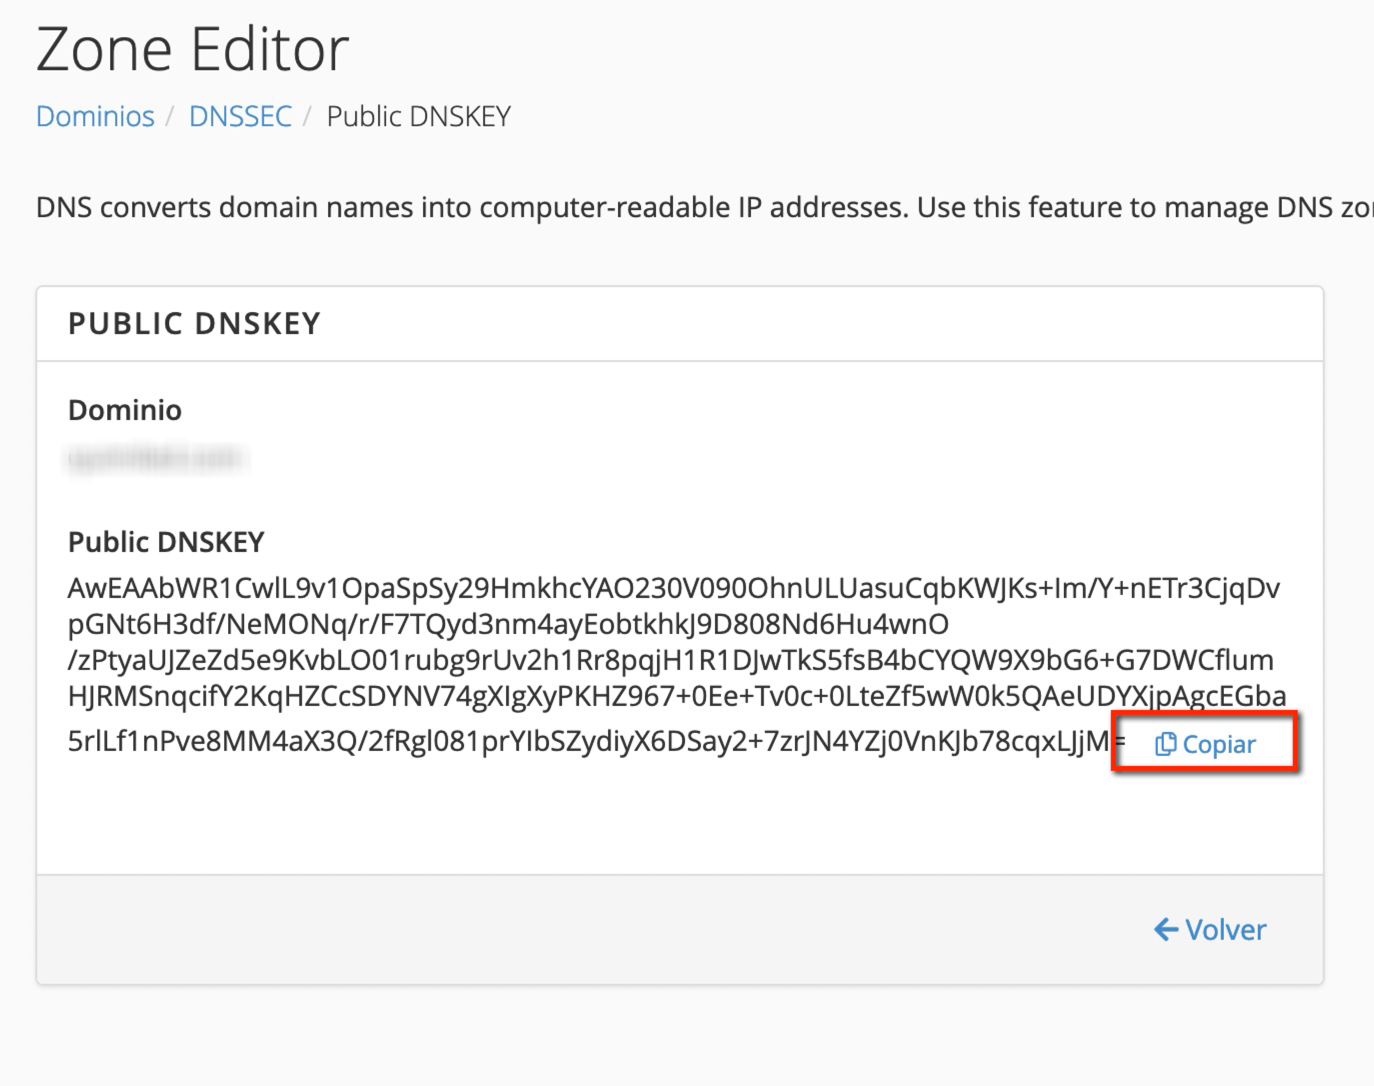
Expanda a KSK, clique em Public DNSKEY e copie a chave com o botão Copy (Copiar). Faça o mesmo com a ZSK se o seu registador a pedir.
2. Adicionar a chave no registador
Se o domínio estiver registado connosco, siga como adicionar a chave DNSSEC a um domínio. No formulário, escolhe o algoritmo e cola a chave pública da KSK (a ZSK é opcional). Cole apenas a chave, sem a linha DNSKEY completa nem o registo DS.
Se o domínio estiver noutro registador, este pode pedir-lhe o registo DS em vez da chave pública (identificador de chave, algoritmo, tipo de resumo e resumo). Na página DNSSEC do cPanel, encontra-os no botão View DS Records da chave KSK.
Confirmar que funciona
Passadas algumas horas, analise o domínio no DNSViz ou no DNSSEC Analyzer da Verisign. A cadeia deve aparecer a verde desde a extensão (.com, .es...) até ao seu domínio.
Se aparecer a vermelho ou se o site deixar de carregar com um erro SERVFAIL, o habitual é a chave do registador não coincidir com a do cPanel: verifique se copiou a KSK correta e o algoritmo correto. Não apague a chave do cPanel para «resolver»: isso deixa o domínio sem resolver para quem valida o DNSSEC.
Desativar o DNSSEC ou mudar de DNS
A ordem importa:
- Retire primeiro a chave no registador do domínio.
- Aguarde pelo menos 24-48 horas até que a informação anterior expire.
- Depois, apague as chaves em cPanel > Zone Editor > DNSSEC.
Se o fizer ao contrário, ou se mudar os DNS do domínio para outro fornecedor deixando a chave antiga no registador, o domínio deixará de resolver para muitos utilizadores. Se for migrar, veja também como mudar os DNS com a mínima interrupção.
Também lhe pode ser útil
- Adicionar as chaves DNSSEC a um domínio na Hostsuar Complete a ligação DNSSEC do registador com a chave pública correta e verifique a sua publicação ant...
- Configurar DNSSEC num domínio que usa a Cloudflare Ative o DNSSEC na Cloudflare e associe a sua chave ao domínio na Hostsuar, sem confundir a chave púb...
- Consultar os registos de um domínio com o Track DNS Use o Domain Lookup do cPanel para consultar um domínio e distinga cache, ausência de registos e fal...
- Alterar os servidores DNS de um domínio Prepare a nova zona, altere os nameservers a partir da área de cliente e verifique o site e o correi...
Algo não bate certo ou mudou? Diga-nos e revemos.