

Sécurité et SSL
Activer la protection DDoS avec reCAPTCHA sur votre site
Tous nos serveurs ont plusieurs couches de sécurité qui fonctionnent en permanence : Imunify360, pare-feu, détection de malware et protection contre les attaques par force brute. Si malgré tout votre site subit une attaque DDoS ou un trafic automatisé que ces mesures n'arrivent pas à freiner, vous pouvez activer une protection plus stricte : un reCAPTCHA de Google au niveau du serveur web (LiteSpeed), devant tout le site.
Comment elle fonctionne
Quand vous l'activez sur un domaine, chaque visiteur passe une vérification avant d'arriver sur le site :
- La plupart des visiteurs humains la passent de façon transparente et sont redirigés vers le site sans rien faire.
- Si la connexion semble suspecte, la case reCAPTCHA s'affiche. Une fois la vérification passée, le visiteur navigue normalement.
- Les bots qui composent l'attaque ne la passent pas et cessent de consommer les ressources de votre site.
Les robots d'exploration connus, comme Googlebot ou Bingbot, bénéficient d'un traitement spécifique pour pouvoir passer, mais tous les robots légitimes n'y parviennent pas : les outils de surveillance de disponibilité, les webhooks des passerelles de paiement, les API ou les applications mobiles peuvent rester bloqués. C'est pourquoi c'est une mesure à utiliser pendant l'attaque et à retirer ensuite.
Quand l'utiliser
- Votre site reçoit des milliers de requêtes de bots qui imitent de vrais visiteurs et saturent les ressources.
- Vous subissez un scraping massif qui copie votre site et le ralentit.
- Vous recevez un spam automatisé très agressif dans les formulaires de contact, d'inscription ou de commentaires.
- Vous constatez des pics de trafic anormaux qui affectent les performances.
Si vous n'êtes pas sûr qu'il s'agisse d'une attaque (une campagne, une tâche planifiée ou un plugin lent peuvent donner des symptômes semblables), contactez-nous et nous l'analyserons.
L'activer
- Dans l'espace client, ouvrez votre service d'Hébergement.
- Allez dans Pare-feu et antivirus > Protection DDoS. Avec une offre revendeur, choisissez d'abord le compte concerné.
- Activez l'interrupteur du domaine que vous voulez protéger.
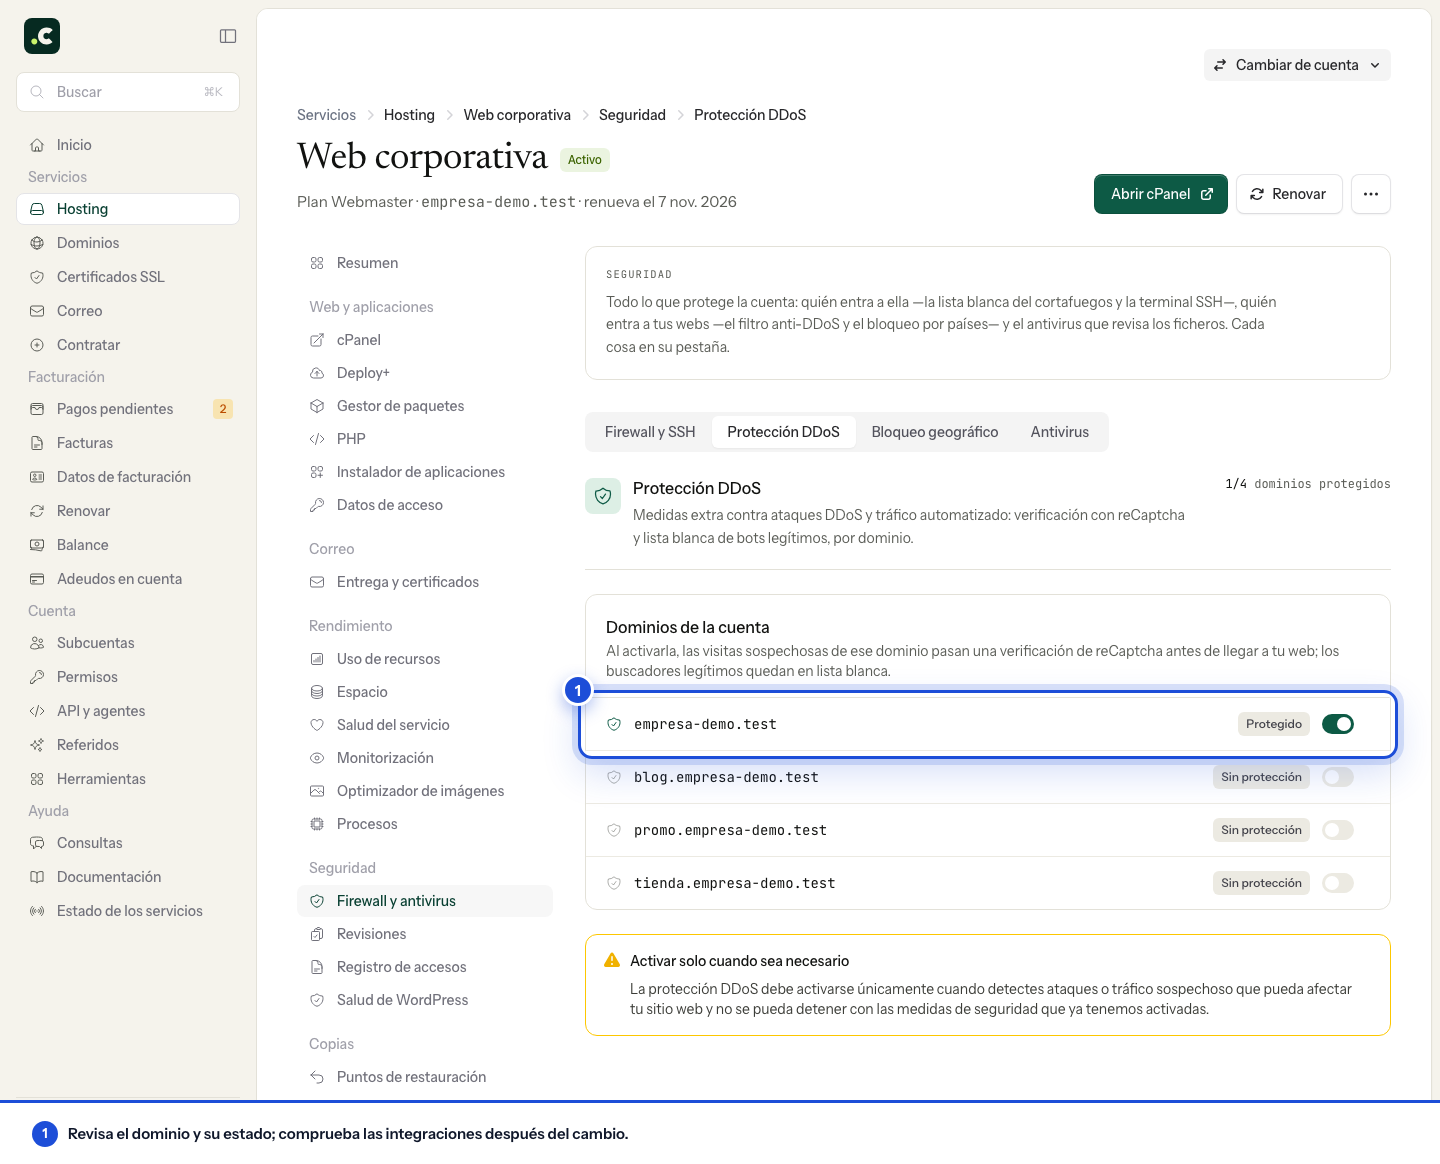
La modification s'applique en quelques instants : le serveur web est rechargé pour l'appliquer, attendez donc un peu entre deux modifications. La protection se règle par domaine : si vous en avez plusieurs, activez-la sur chacun de ceux qui en ont besoin.
Après l'avoir activée
Ouvrez le site dans une fenêtre privée et vérifiez que vous pouvez naviguer, envoyer un formulaire et, s'il s'agit d'une boutique, effectuer un paiement de test. Si une intégration cesse de fonctionner (paiements, notifications, une application), gardez-le en tête pour retirer la protection dès que l'attaque sera passée.
Quand le trafic redevient normal, désactivez-la depuis la même section. Si l'attaque se répète ou ne faiblit pas avec la protection active, contactez-nous.
Cela peut aussi vous aider
- Autoriser l'accès web à un répertoire depuis une seule IP Restreignez un dossier avec Require ip, vérifiez l'IP que voit le serveur et gardez un moyen d'annul...
- Bloquer ou autoriser l'accès par pays Bloquez ou autorisez les visites par pays depuis l'espace client ou avec des règles .htaccess, limit...
- Bloquer une IP pour l'accès web depuis cPanel Créez un blocage précis, vérifiez sa portée et retirez-le lorsqu'il n'est plus nécessaire, sans le c...
- Que faire si Imunify360 bloque votre accès Explique pourquoi une IP peut être bloquée, comment vérifier si le blocage vient d'Imunify360 et que...
Quelque chose cloche ou a changé ? Racontez-nous et nous le vérifions.