

Dominios y DNS
Qué es DNSSEC y cómo se configura en cPanel
Qué es DNSSEC
Cuando visitas una web, tu equipo pregunta a los servidores DNS a qué IP apunta el dominio. Ese sistema se basa en la confianza: si alguien manipula la respuesta (por ejemplo, en una red comprometida), puede llevarte a un servidor falso sin que lo notes y robarte datos de acceso con phishing.
DNSSEC añade firmas digitales a las respuestas DNS. Los resolutores que validan DNSSEC comprueban que la firma de la zona coincide con la clave publicada en el registro del dominio. Si alguien altera la respuesta, la firma no cuadra y la respuesta se descarta.
DNSSEC no cifra las consultas ni sustituye al certificado SSL: protege que la respuesta DNS sea auténtica.
Cómo se activa
Son dos pasos y hacen falta los dos:
- Crear la clave en los servidores DNS del dominio, en este caso en cPanel. Así se firma la zona.
- Añadir la clave pública en el registrador del dominio. Así queda «emparejada» la zona con el registro.
Esta guía sirve cuando el dominio usa los DNS de tu hosting. Si usa Cloudflare, sigue DNSSEC en dominios que usan Cloudflare.
1. Crear la clave en cPanel
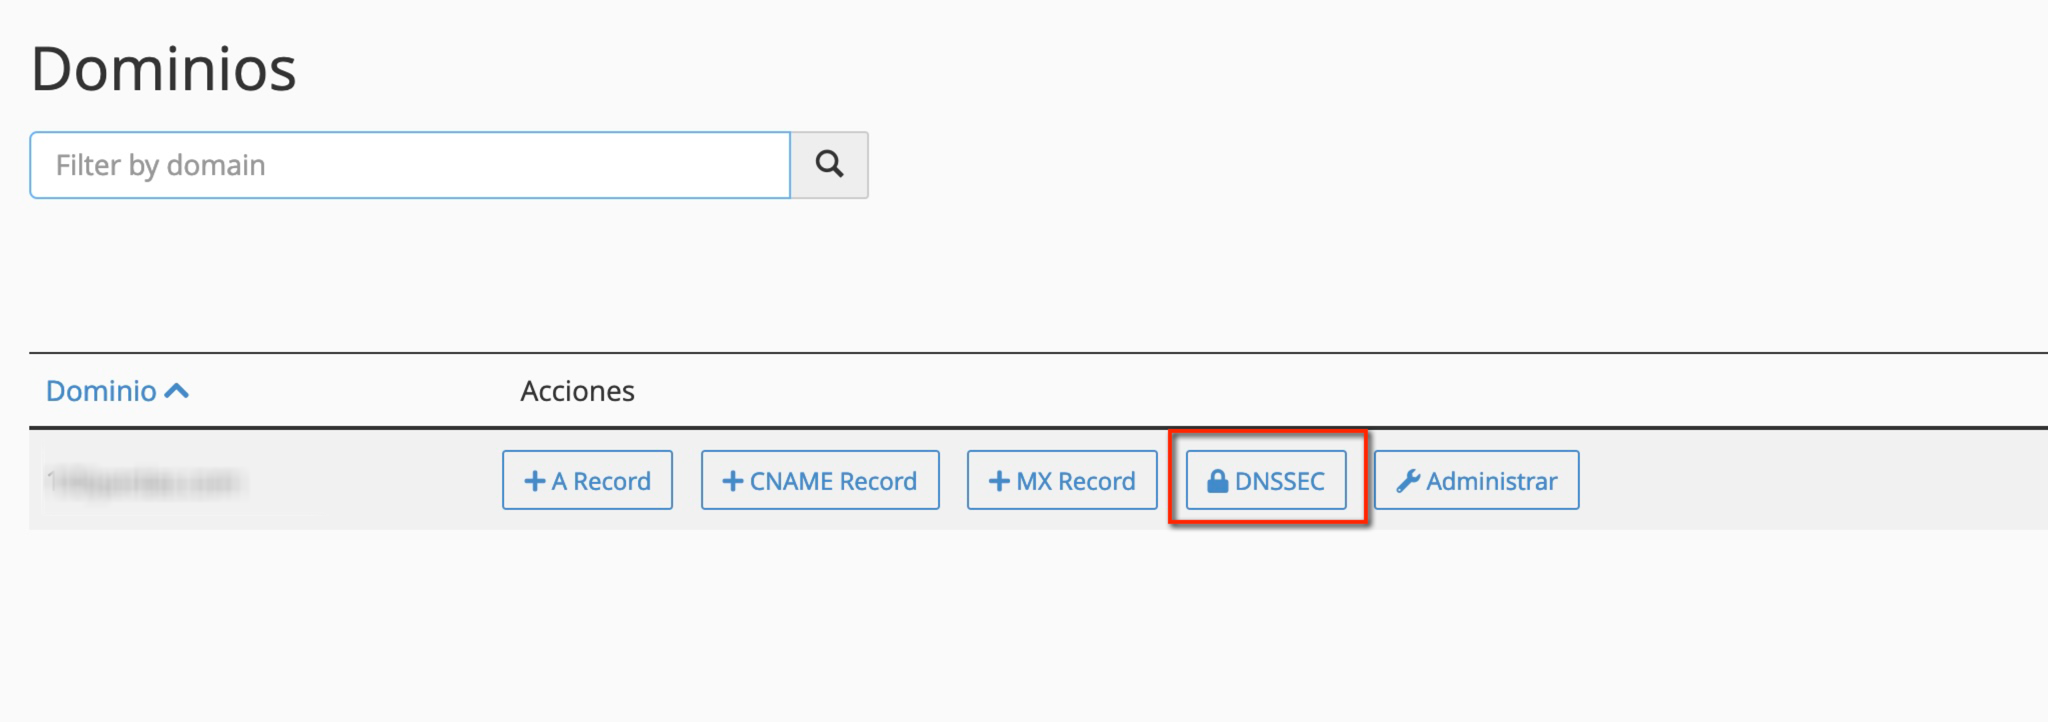
En cPanel, entra en Zone Editor. Verás el listado de dominios con varias opciones al lado; pulsa DNSSEC en el dominio que quieres proteger.
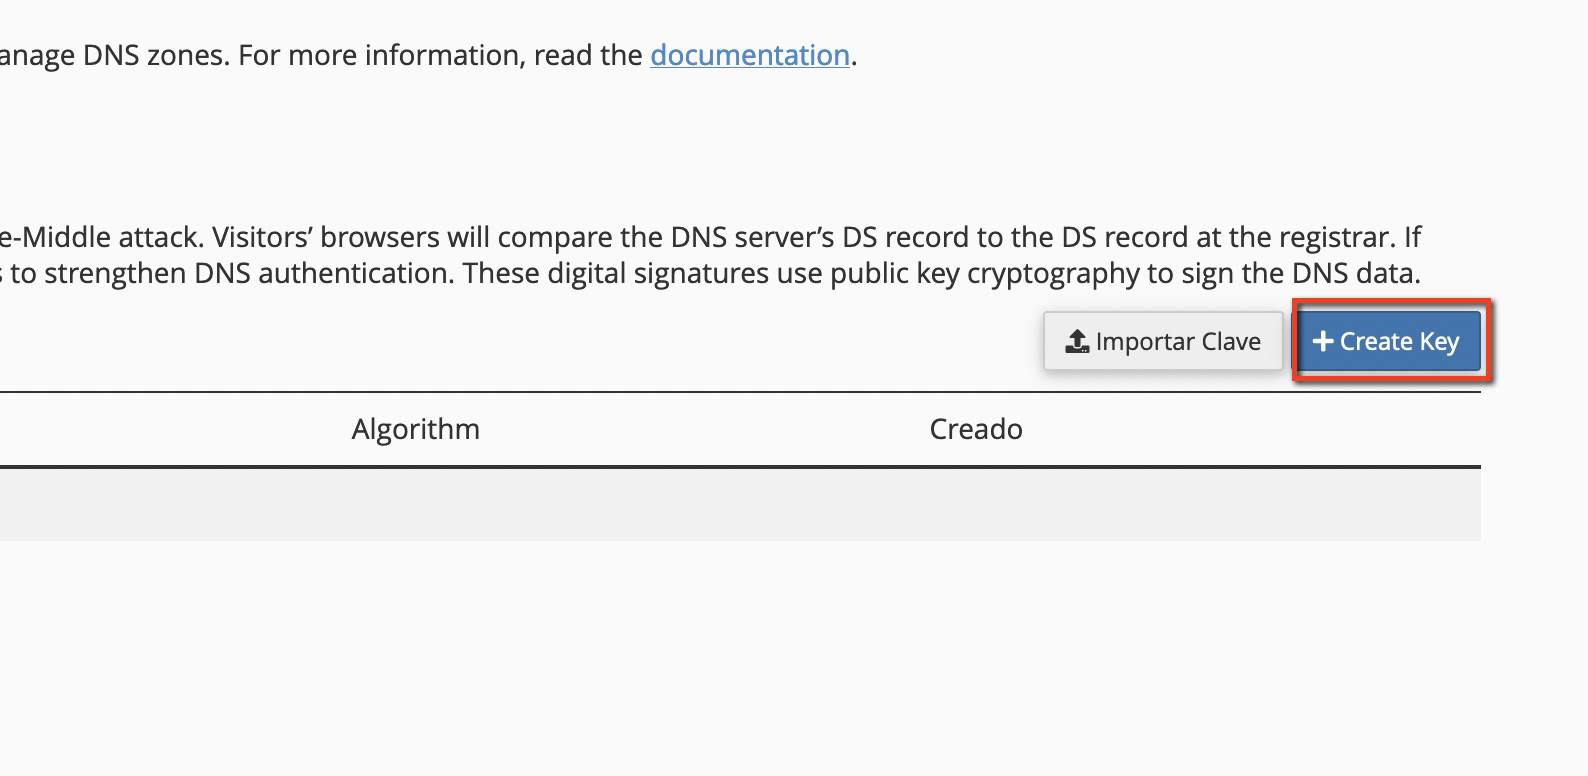
Arriba a la derecha pulsa Create Key.
Se abre una ventana con las claves que va a generar. Deja los valores recomendados y pulsa Crear. Anota el algoritmo que indica (en la captura, RSA/SHA-256, algoritmo 8): lo necesitarás en el registrador.
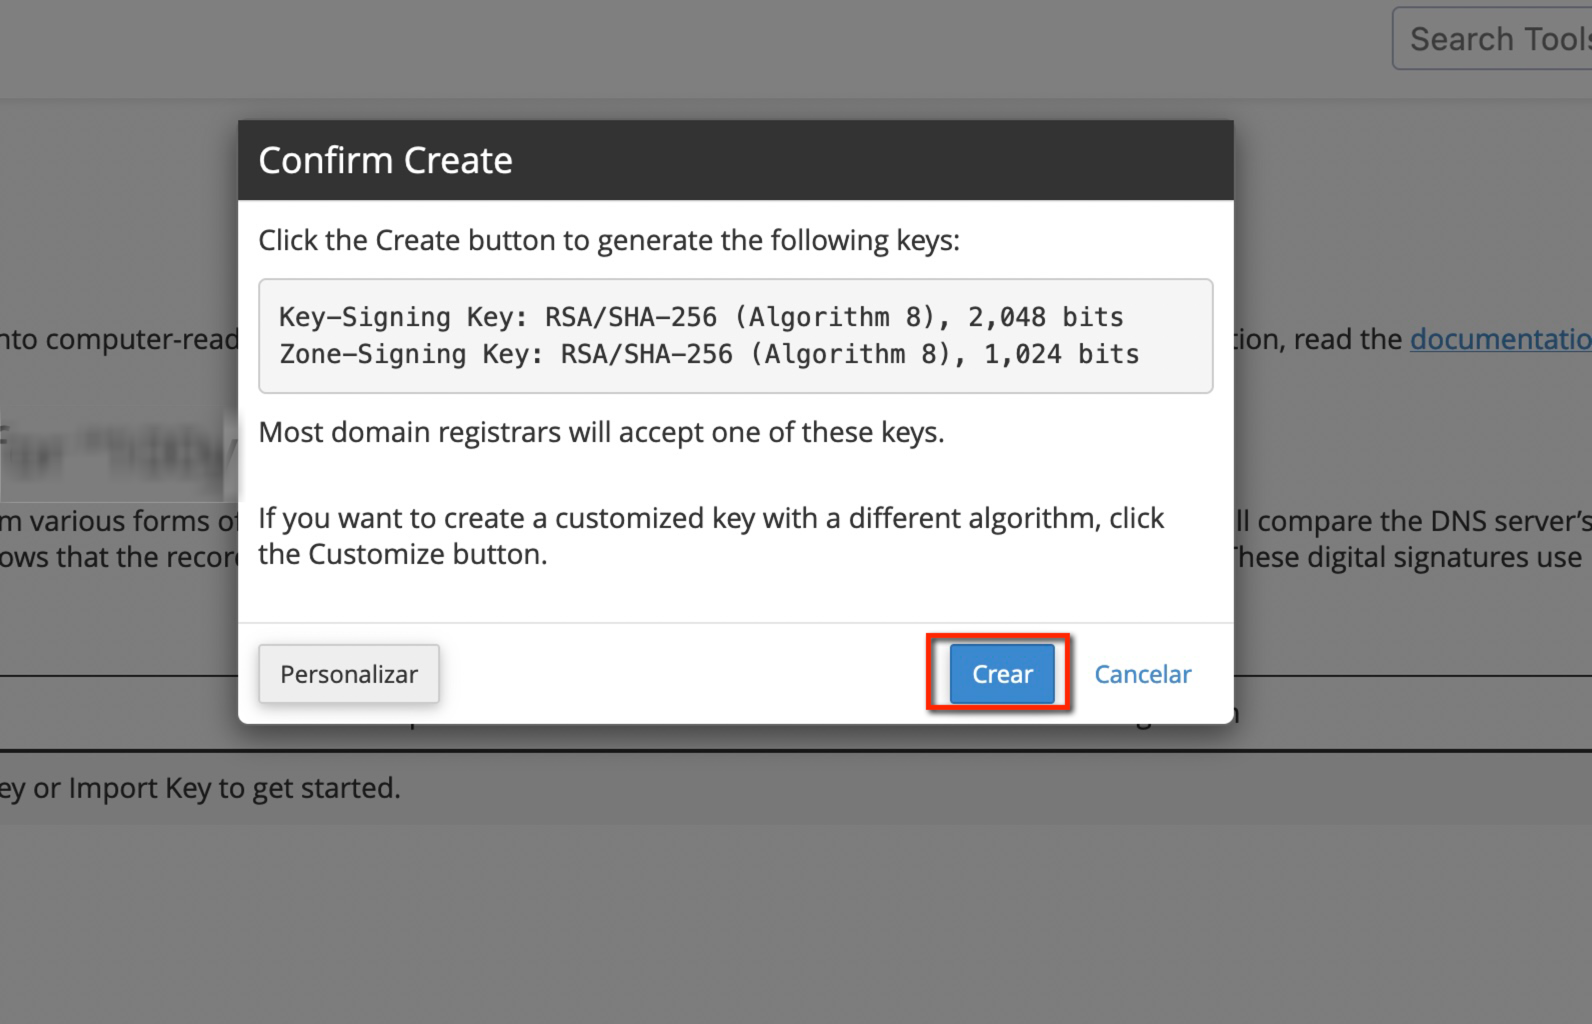
Si el dominio está registrado en otro proveedor, mira antes qué algoritmos admite y pulsa Personalizar para elegir uno compatible.
Al volver a la página DNSSEC del dominio verás dos claves: KSK y ZSK.
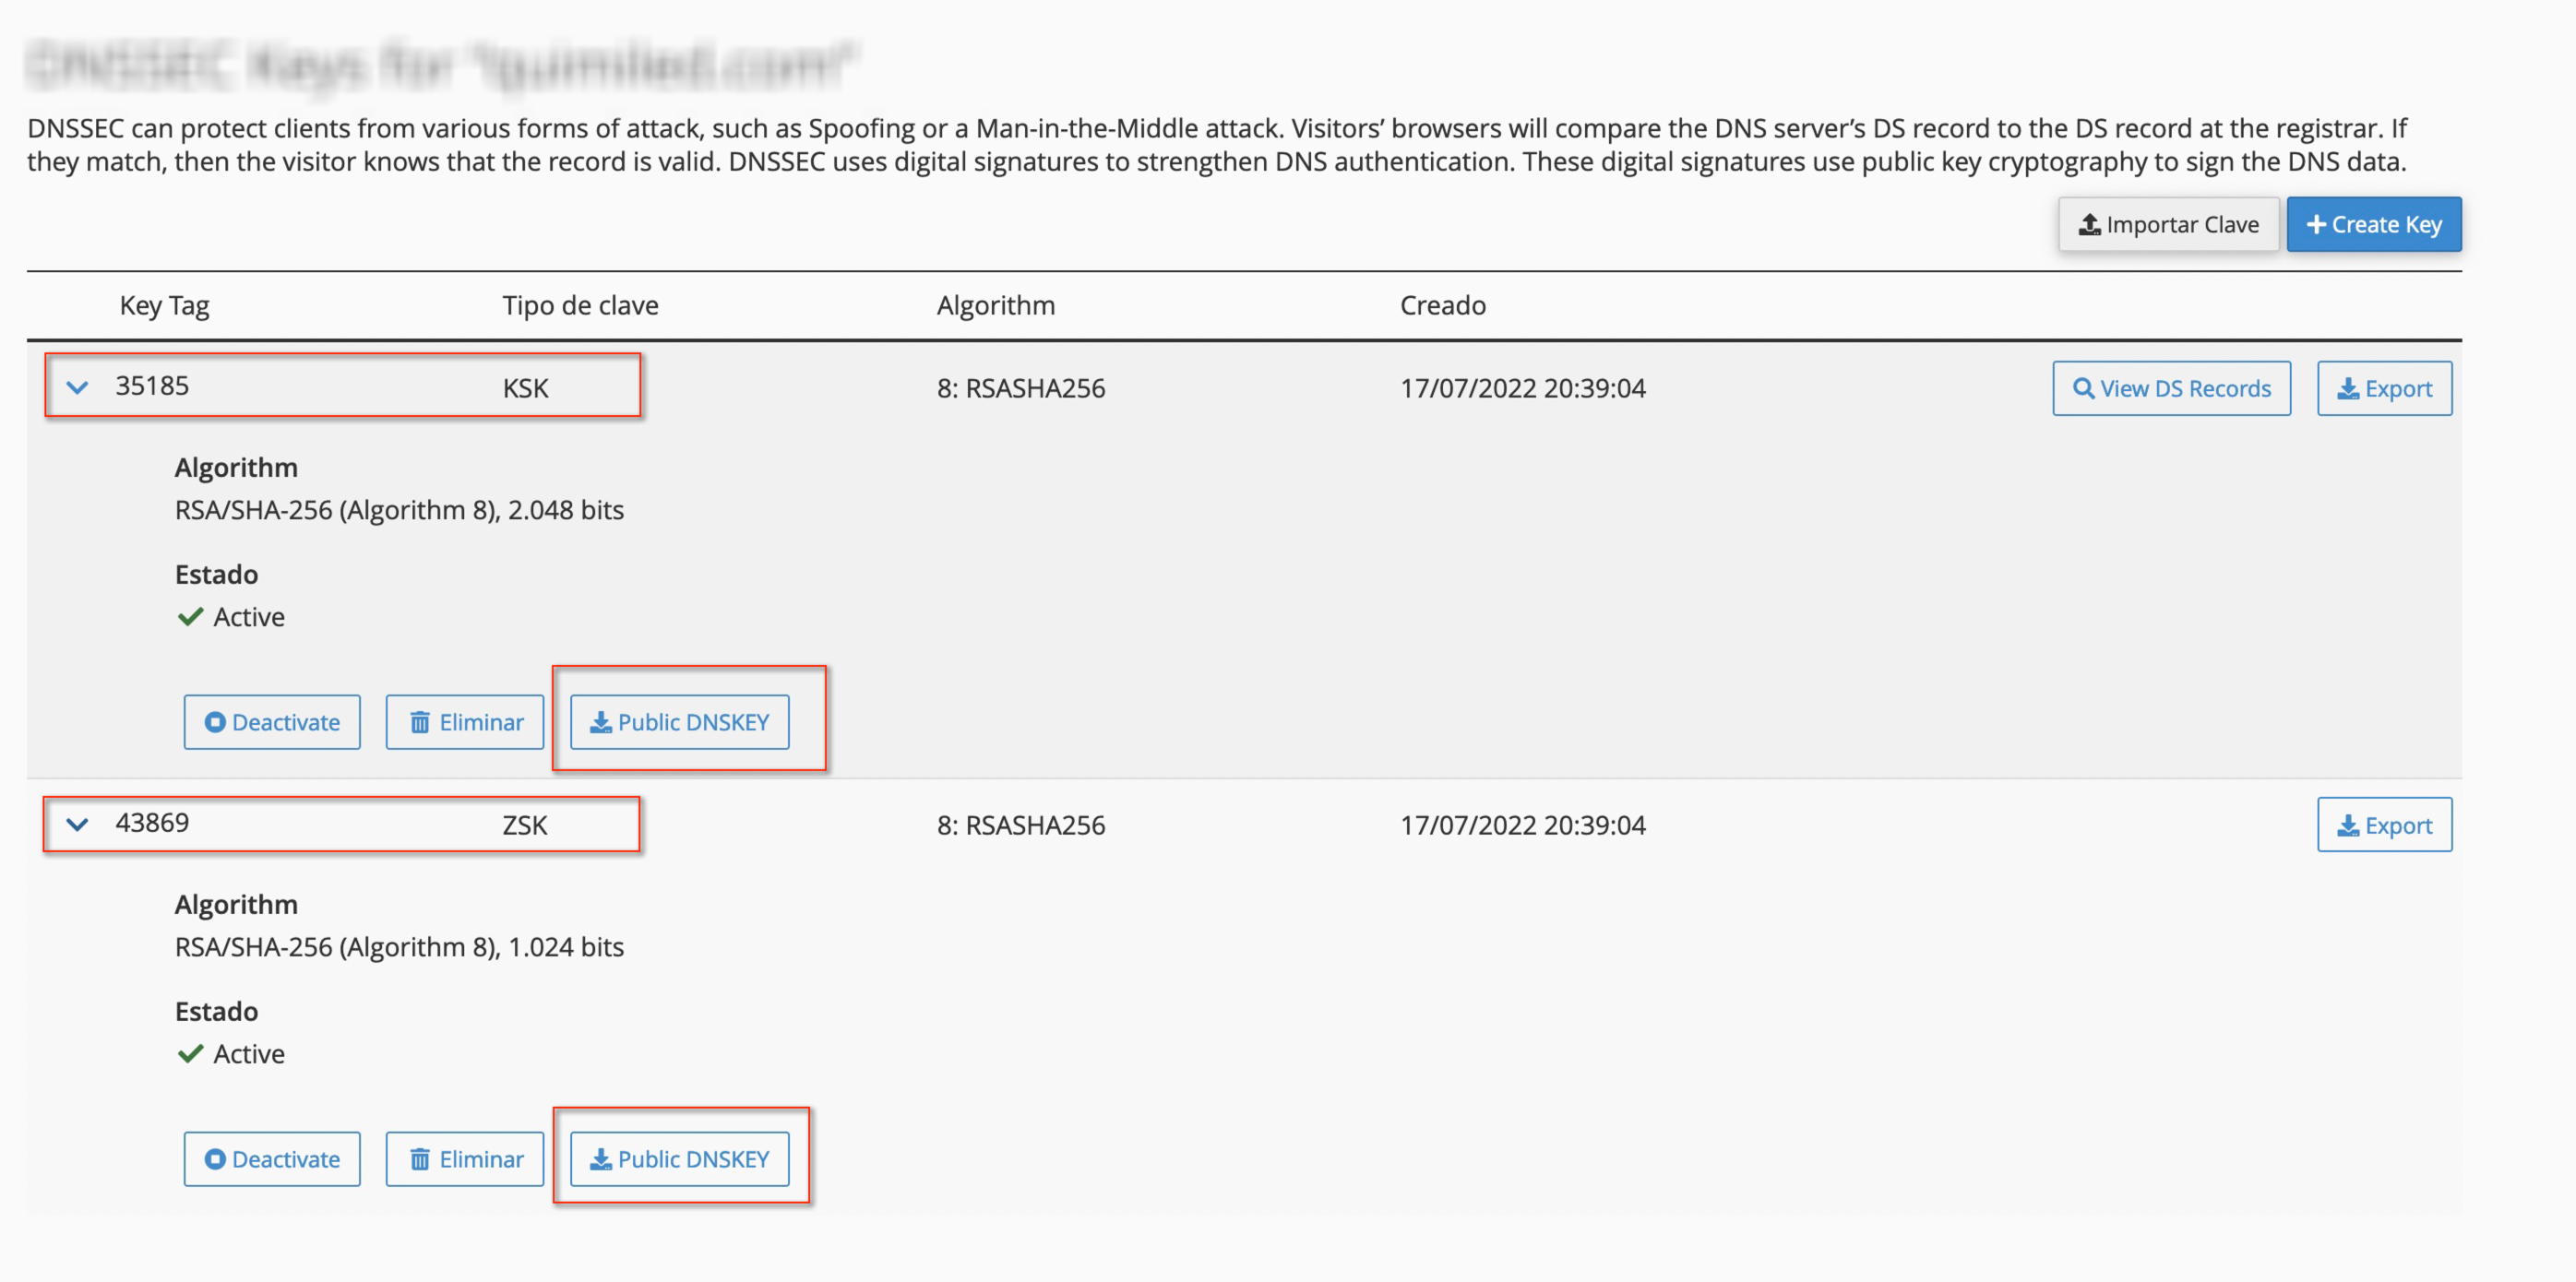
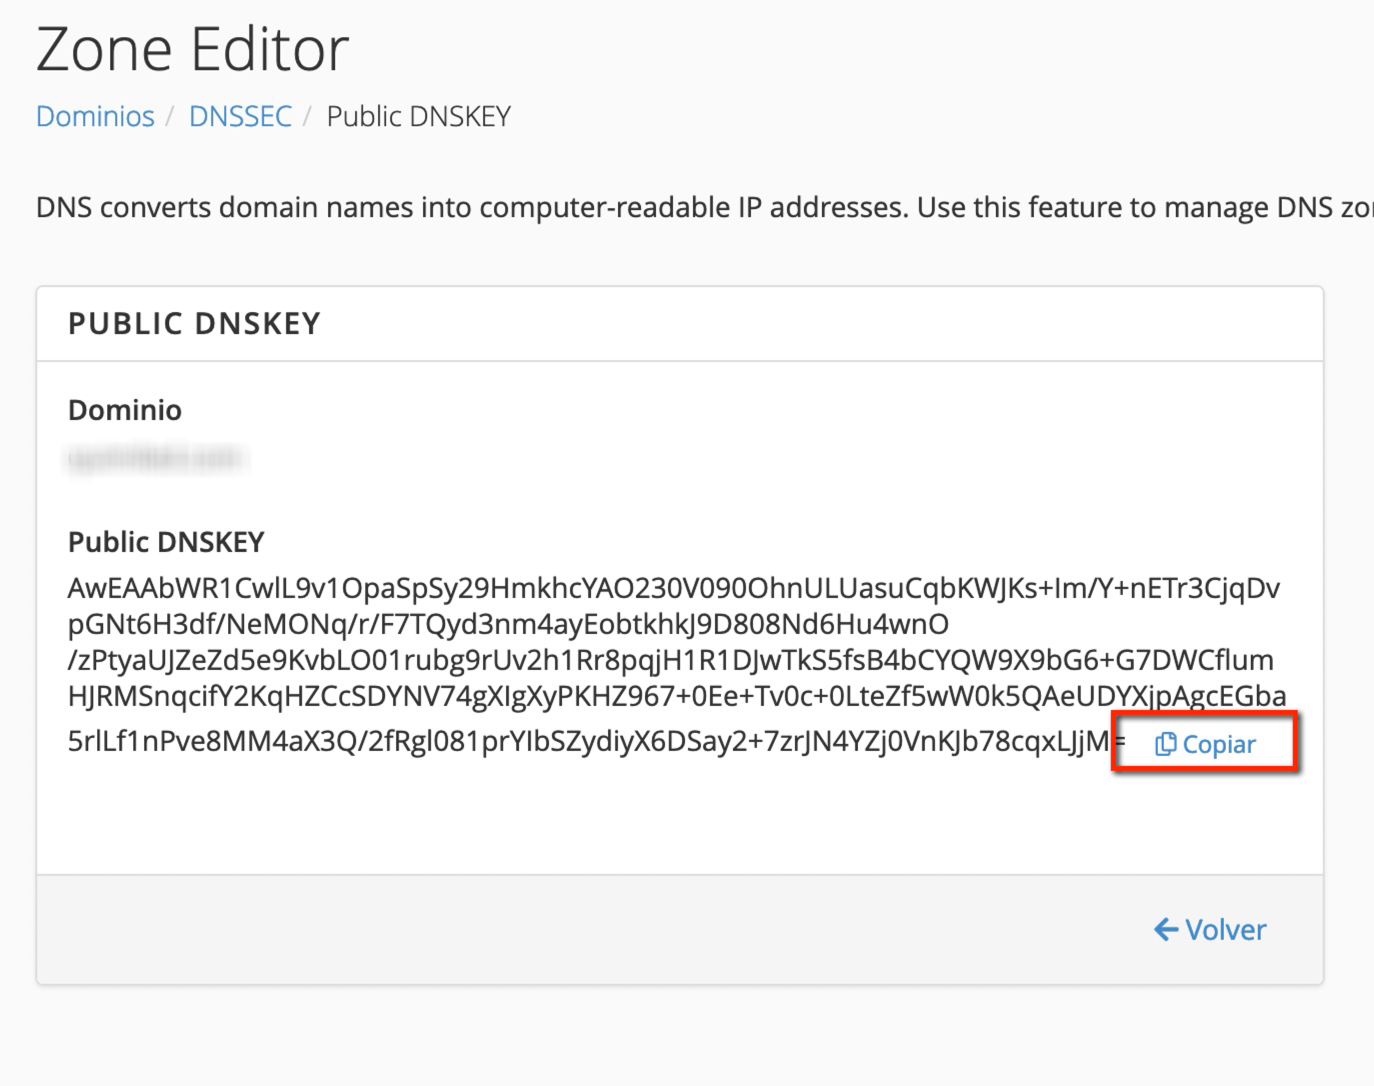
Despliega la KSK, pulsa Public DNSKEY y copia la clave con el botón Copiar. Haz lo mismo con la ZSK si tu registrador te la pide.
2. Añadir la clave en el registrador
Si el dominio está registrado con nosotros, sigue cómo añadir la clave DNSSEC a un dominio. En el formulario eliges el algoritmo y pegas la clave pública de la KSK (la ZSK es opcional). Pega solo la clave, sin la línea DNSKEY completa ni el registro DS.
Si el dominio está en otro registrador, puede que te pida el registro DS en lugar de la clave pública (identificador de clave, algoritmo, tipo de resumen y resumen). En la página DNSSEC de cPanel los tienes en el botón View DS Records de la clave KSK.
Comprobar que funciona
Pasadas unas horas, analiza el dominio en DNSViz o en el DNSSEC Analyzer de Verisign. La cadena debe salir en verde desde la extensión (.com, .es...) hasta tu dominio.
Si sale en rojo o la web deja de cargar con un error SERVFAIL, lo habitual es que la clave del registrador no coincida con la de cPanel: revisa que copiaste la KSK correcta y el algoritmo correcto. No borres la clave de cPanel para «arreglarlo»: eso deja el dominio sin resolver para quien valida DNSSEC.
Desactivar DNSSEC o cambiar de DNS
El orden importa:
- Quita primero la clave en el registrador del dominio.
- Espera al menos 24-48 horas a que caduque la información anterior.
- Después borra las claves en cPanel > Zone Editor > DNSSEC.
Si lo haces al revés, o cambias los DNS del dominio a otro proveedor dejando la clave antigua en el registrador, el dominio dejará de resolver para muchos usuarios. Si vas a migrar, mira también cómo cambiar las DNS con la mínima interrupción.
También te puede ayudar
- Añadir las claves DNSSEC a un dominio en Hostsuar Completa el vínculo DNSSEC del registrador con la clave pública correcta y comprueba su publicación...
- Configurar DNSSEC en un dominio que usa Cloudflare Activa DNSSEC en Cloudflare y vincula su clave con el dominio en Hostsuar, sin confundir la clave pú...
- Consultar los registros de un dominio con Seguimiento DNS Usa Domain Lookup de cPanel para consultar un dominio y distingue caché, ausencia de registros y fal...
- Apuntar la web a un servidor externo manteniendo el correo en el hosting Cambia solo los registros DNS de la web hacia el servidor de otro proveedor y deja el correo funcion...
¿Algo no cuadra o ha cambiado? Cuéntanoslo y lo revisamos.