

Solucionar problemas
La web no se muestra como segura con HTTPS (contenido mixto)
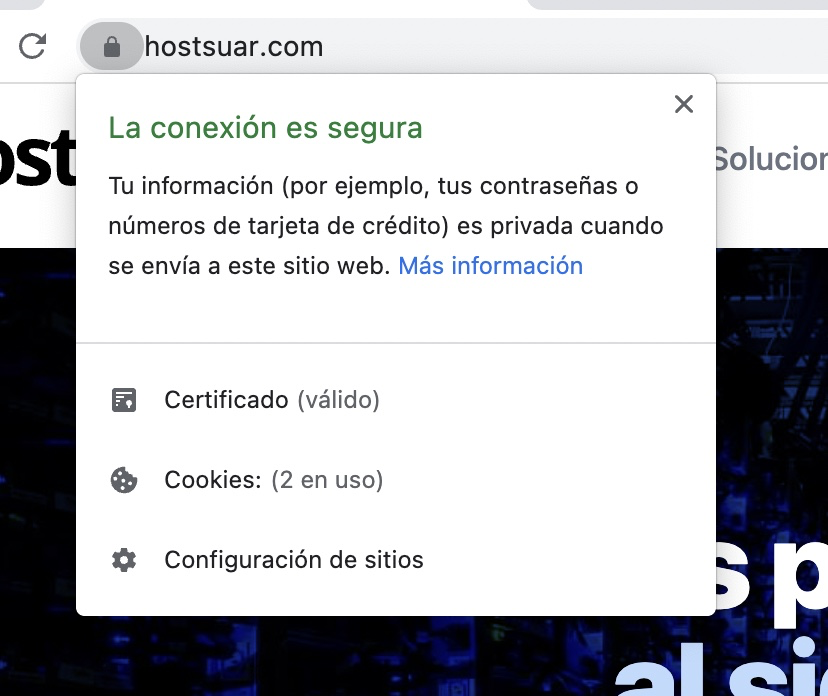
Partimos de que tu web ya está configurada para usar https:// con su certificado SSL. Lo normal es que el navegador la muestre como segura:
Pero a veces, aunque la dirección empieza por https://, el navegador muestra una advertencia, o la web se ve «deformada» porque no cargan las hojas de estilo, las imágenes o los ficheros JavaScript:
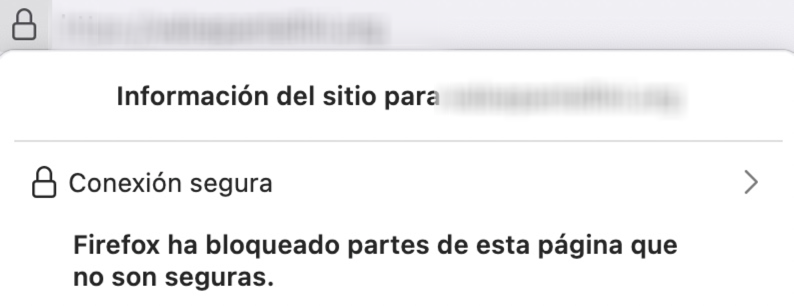
Es lo que se llama contenido mixto: la página se carga por HTTPS, pero dentro tiene enlaces a imágenes, CSS, JavaScript u otros recursos que se piden por http://. Los navegadores bloquean los scripts y estilos que llegan por HTTP, y hasta que todos los recursos se carguen por HTTPS no muestran la web como segura.
Localizar los recursos con http://
Abre la web en Chrome o Firefox, pulsa F12 y entra en la pestaña Consola. Recarga la página: cada recurso con problema aparece con un aviso «Mixed Content» y su dirección http:// completa. Te lo explicamos con más detalle en cómo usar la consola del navegador.
Con esa lista ya sabes qué hay que corregir. Lo habitual es que los enlaces estén en:
- La base de datos de la aplicación (contenido de páginas y entradas, ajustes con la URL de la web).
- Los ficheros del tema o la plantilla, incluidos los CSS (por ejemplo, una imagen de fondo con
url(http://...)). - Recursos de otras webs (fuentes, scripts, imágenes externas).
Corregirlo en WordPress
-
En Ajustes > Generales, comprueba que Dirección de WordPress (URL) y Dirección del sitio (URL) empiezan por
https://. -
Cambia los enlaces antiguos de la base de datos con el plugin Better Search Replace. En Herramientas > Better Search Replace:
- Buscar:
http://tudominio.com - Reemplazar con:
https://tudominio.com - Selecciona todas las tablas.
- Haz primero una pasada con ¿Ejecutar como prueba? marcado para ver cuántos cambios hará, y después desmárcalo y ejecútalo.
Repite con
http://www.tudominio.comsi tu web usaba elwww. Haz una copia de la base de datos antes. Este plugin respeta los datos serializados de WordPress; no lo hagas con unUPDATEen phpMyAdmin, porque los romperías.Si tienes acceso por SSH, puedes hacer lo mismo con WP-CLI:
- Buscar:
wp search-replace 'http://tudominio.com' 'https://tudominio.com' --all-tables --dry-run
wp search-replace 'http://tudominio.com' 'https://tudominio.com' --all-tables
- Vacía la caché de WordPress (plugin de caché) y la del navegador, y vuelve a mirar la consola.
Si quedan avisos, suelen venir del tema o de un plugin con la dirección escrita en su código o en sus CSS: corrígela en ese fichero o en los ajustes del tema.
Como solución rápida mientras corriges el origen, el plugin SSL Insecure Content Fixer reescribe los enlaces http:// a https:// al servir la página. En sus ajustes (Ajustes > SSL Insecure Content), empieza por el nivel Simple y sube a Content o Widgets si no basta.
Corregirlo en cualquier otra web
Para cualquier aplicación (PrestaShop, Joomla, una web hecha a mano…), cambia los enlaces http:// que muestra la consola en la configuración, la base de datos o los ficheros del tema.
Mientras tanto, puedes pedir al navegador que cargue por HTTPS todos los recursos de la página añadiendo esta línea al principio del fichero .htaccess de la web:
Header always set Content-Security-Policy "upgrade-insecure-requests"
Solo funciona con recursos que también estén disponibles por HTTPS. Si una web externa no tiene HTTPS, ese recurso seguirá sin cargar: descárgalo y súbelo a tu hosting, o sustitúyelo por otro.
Comprobar que funciona
Vuelve a abrir la web con la consola abierta: no debe quedar ningún aviso «Mixed Content» y el navegador debe mostrar la conexión como segura. Revisa también alguna página interna, el formulario de contacto y, si es una tienda, el carrito.
También te puede ayudar
- Chrome muestra un icono de controles en lugar del candado HTTPS Explica el icono de controles usado por Chrome para una conexión segura y cómo distinguirlo de aviso...
- Cómo solucionar el error cURL 60 de certificado SSL en WordPress Cómo diagnosticar y resolver el error cURL 60 de WordPress sin desactivar la verificación de certifi...
- Pedidos no confirmados después de un pago con Redsys Evita pedidos sin confirmar con Redsys revisando el callback HTTPS y validando firma, importe, comer...
- 500 Internal Server Error Diagnostica un error 500 desde la petición y el registro del mismo instante antes de revisar PHP, .h...
¿Algo no cuadra o ha cambiado? Cuéntanoslo y lo revisamos.