

Seguridad y SSL
Imunify360: el sistema de seguridad de tu hosting y cómo usarlo desde cPanel
Imunify360 es el sistema de seguridad de nuestros servidores. Funciona por capas, la mayoría automáticas y gestionadas por nosotros, sin que tengas que hacer nada:
- Cortafuegos con bloqueo inteligente de IPs, con listas negras, blancas y grises, y una base de datos global de IPs sospechosas compartida entre servidores de todo el mundo.
- Análisis de las peticiones web (GET y POST) con reglas que detectan intentos de explotar fallos de aplicaciones como WordPress, PrestaShop o Joomla.
- Detección de ataques de fuerza bruta contra cPanel, correo, FTP y SSH a partir de los registros de acceso.
- Escáner de malware que revisa los ficheros de tu cuenta y los que se suben o modifican.
- Proactive Defense, que vigila lo que hacen los scripts PHP mientras se ejecutan y puede cortar los maliciosos.
- Control del correo saliente, que retiene los mensajes que parecen spam antes de que salgan del servidor.
- Gestión de la reputación de los dominios alojados en listas negras.
Si una IP queda bloqueada por el cortafuegos, aquí te explicamos cómo desbloquearla.
El escáner de malware en cPanel
En cPanel, abre Imunify360 (en la sección Seguridad). En la pestaña Malware verás un resumen y la lista de ficheros detectados:
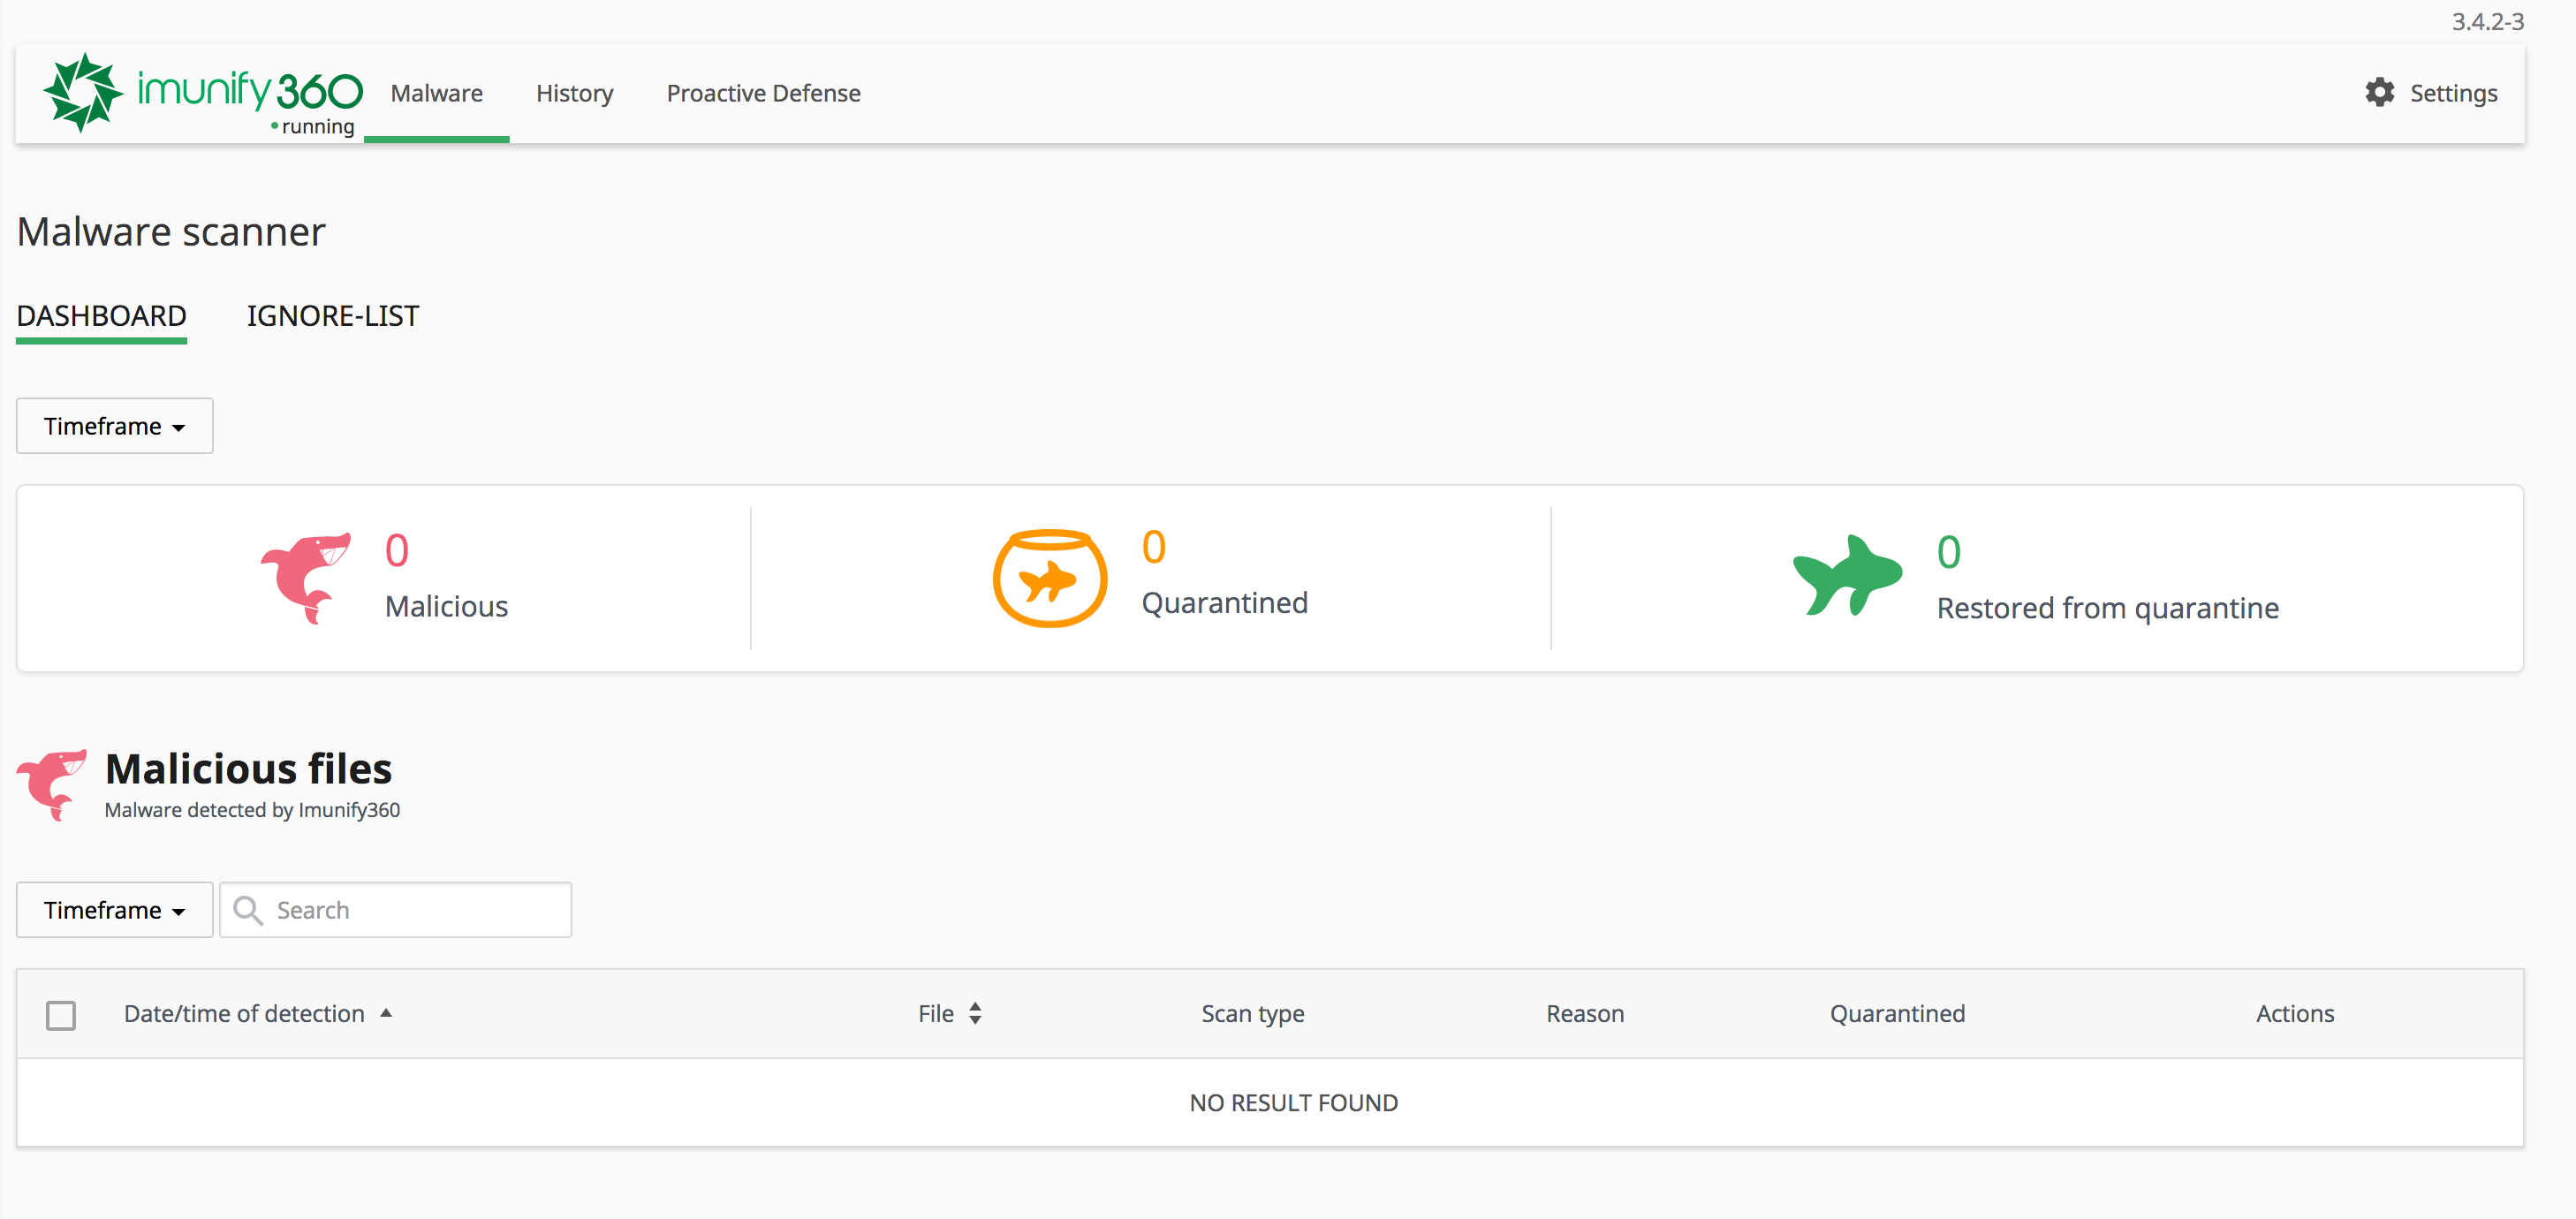
De cada fichero ves la fecha de detección, la ruta, el motivo (la firma de malware que ha encontrado) y su estado. Con los botones de Acciones puedes:
- Limpiar (Clean up): Imunify quita solo el código malicioso y deja el resto del fichero. Es la opción recomendada para ficheros de WordPress, plugins o temas en los que se ha inyectado código.
- Restaurar el original tras una limpieza, si la limpieza ha estropeado algo.
- Borrar el fichero, si es entero malicioso (por ejemplo, un
.phpsuelto con nombre extraño dentro dewp-content/uploads). - Añadir a la lista de ignorados, si estás seguro de que es un falso positivo.
La pestaña Ignore list muestra los ficheros y carpetas que el escáner no revisa. Añade solo el fichero concreto que da el falso positivo, nunca una carpeta entera: si después entra malware en ella, no se detectará.
En History tienes el registro de todo lo que ha pasado en tu cuenta: detecciones, limpiezas, ficheros restaurados y cambios en la lista de ignorados.
Que Imunify limpie los ficheros no cierra la puerta por la que entró el malware. Si aparecen detecciones, actualiza la aplicación y sus plugins y cambia las contraseñas; tienes los pasos en la limpieza de malware en ficheros PHP y WordPress.
Proactive Defense
Proactive Defense analiza la ejecución de cada script PHP y detecta comportamientos maliciosos aunque el fichero no coincida con ninguna firma conocida, por ejemplo un ataque nuevo (0-day). Al cortar el script en el momento, evita que el malware se propague por la cuenta o consuma sus recursos.
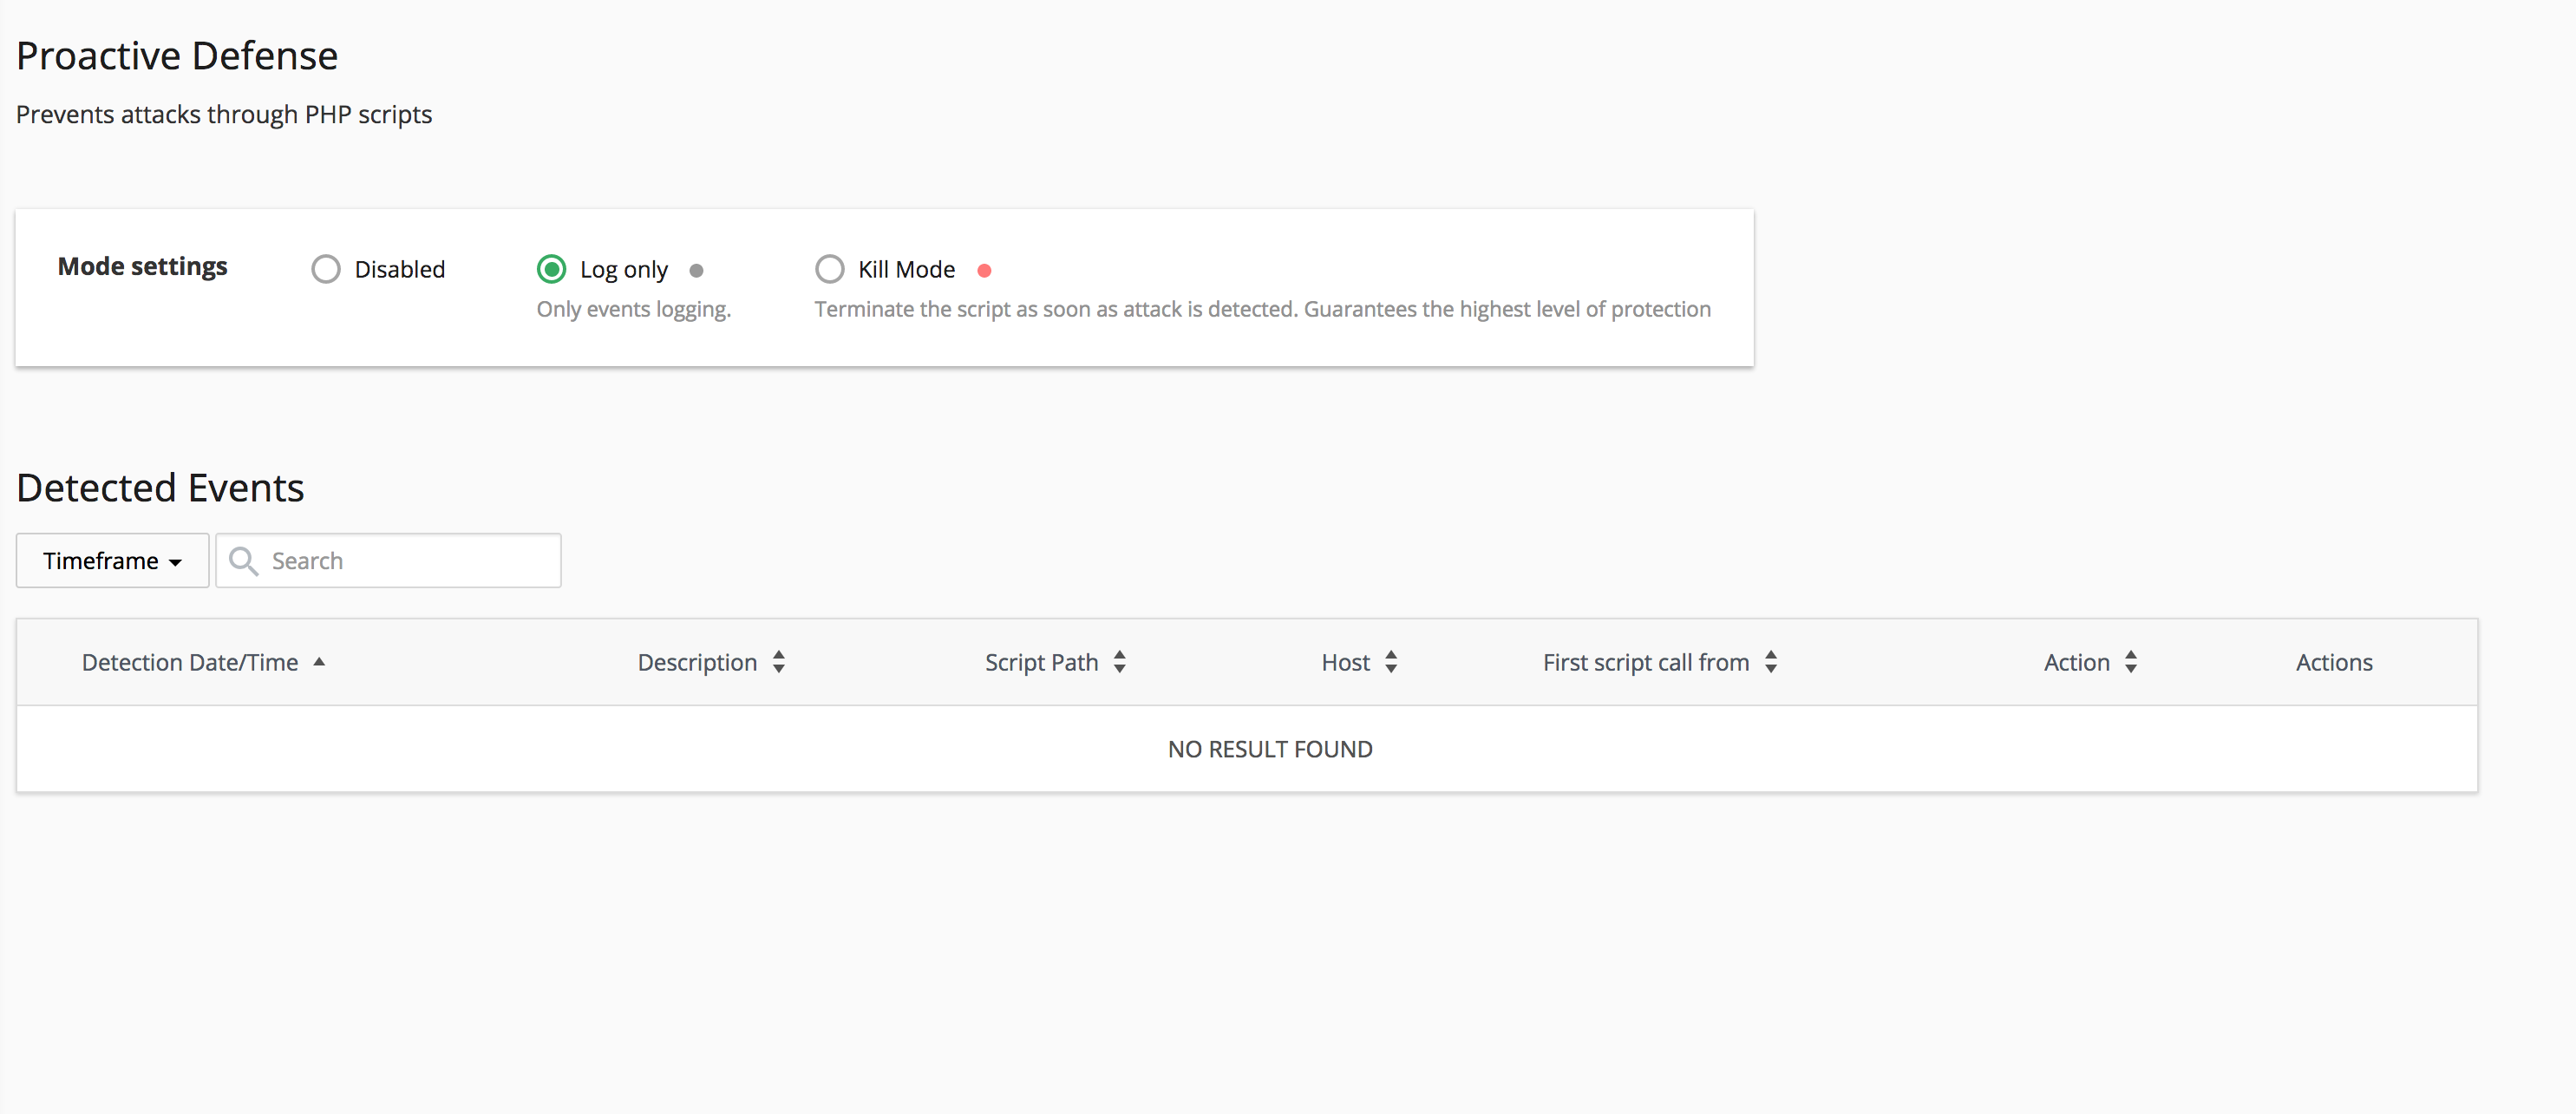
Tiene tres modos:
- Disabled: desactivado.
- Log only: registra lo que detecta, pero no bloquea nada.
- Kill Mode: corta los scripts en cuanto detecta el ataque.
En Detected Events ves cada detección con la fecha, la descripción, la ruta del script y la acción que se tomó.
Si una función de tu web falla de repente (un formulario, una importación, un plugin de copias), mira aquí si hay un evento con la misma hora y el mismo script. Si lo hay y crees que es un falso positivo, abre un ticket con la hora y la ruta: lo revisamos y, si procede, creamos una excepción solo para ese script.
Correo retenido
En la pestaña Email aparecen los mensajes enviados desde tu cuenta que el antispam ha retenido. Puedes ver su contenido, borrarlos o liberarlos para que se reintente el envío. Lo explicamos en análisis de spam en los correos enviados.
También te puede ayudar
- Evitar que otras webs incrusten tus archivos: protección hotlink Explica cómo impedir desde cPanel que dominios externos incrusten imágenes o archivos del hosting, l...
- Mostrar un aviso temporal sustituyendo el fichero index Explica cómo mostrar una página temporal guardando el index original y advierte de que este método n...
- Restringir funciones de PHP sin romper la aplicación Indica dónde restringir funciones sensibles de PHP desde cPanel, aporta una lista de referencia y re...
- Aviso histórico sobre registros masivos en PrestaShop 1.6 y 1.7 Documenta el fallo corregido en PrestaShop 1.6.1.24 y 1.7.5.2 y explica cómo actuar si todavía se lo...
¿Algo no cuadra o ha cambiado? Cuéntanoslo y lo revisamos.