

Seguridad y SSL
Plugins de WordPress sin mantenimiento: cómo detectarlos y por qué son un riesgo
Mantener WordPress actualizado es fácil: se hace con un par de clics desde el escritorio. Aun así, hay webs con todo al día que sufren un ataque. Muchas veces el culpable es un plugin o tema abandonado.
En el catálogo de WordPress hay decenas de miles de plugins, la mayoría gratuitos, y es normal que sus autores los dejen con el tiempo. Un plugin sin mantenimiento no solo deja de recibir novedades: si se descubre un fallo de seguridad, nadie lo va a corregir. Y como no hay versión nueva, WordPress no te avisará de ninguna actualización pendiente.
Antes de instalar un plugin
En Plugins > Añadir nuevo, pulsa en el nombre del plugin (o en Más detalles) y fíjate en dos datos de la columna derecha:
- Última actualización: cuándo publicó el autor la última versión.
- Probado hasta (o Compatible con): la última versión de WordPress con la que el autor lo ha probado.
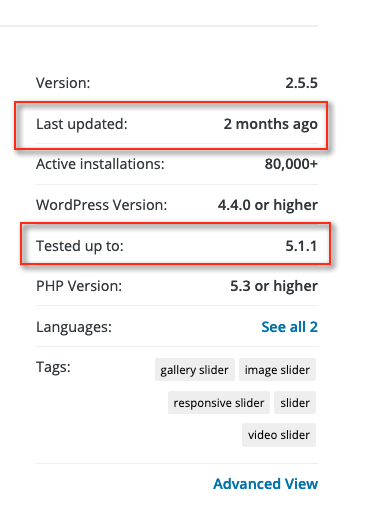
Como orientación, por nuestra experiencia:
- Más de 6 meses sin actualizar: mira con calma si el autor sigue activo (responde en el foro de soporte, publica cambios).
- Más de un año, o probado solo con versiones antiguas de WordPress: busca otra opción.
- Si la ficha dice «Este plugin no se ha probado con las últimas 3 versiones principales de WordPress» o «Este plugin ha sido cerrado», descártalo.
Entre varios plugins que hacen lo mismo, elige el que se actualiza con regularidad y tiene más instalaciones activas.
Revisar los plugins que ya tienes
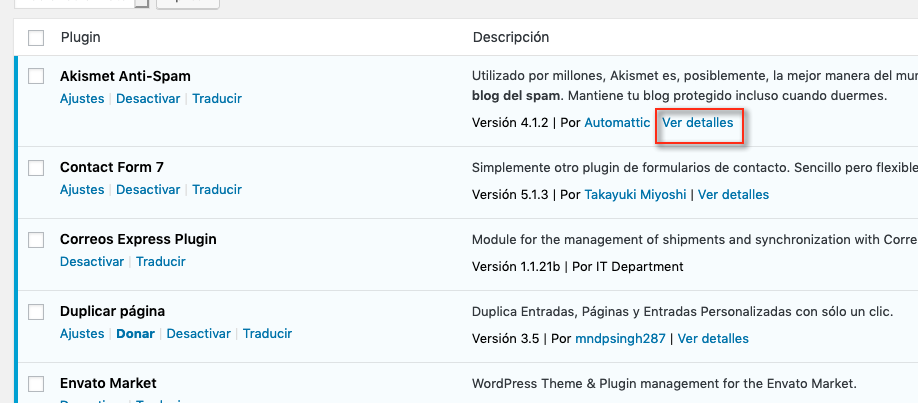
Hazlo cada pocos meses. En Plugins, pulsa Ver detalles debajo de cada plugin:
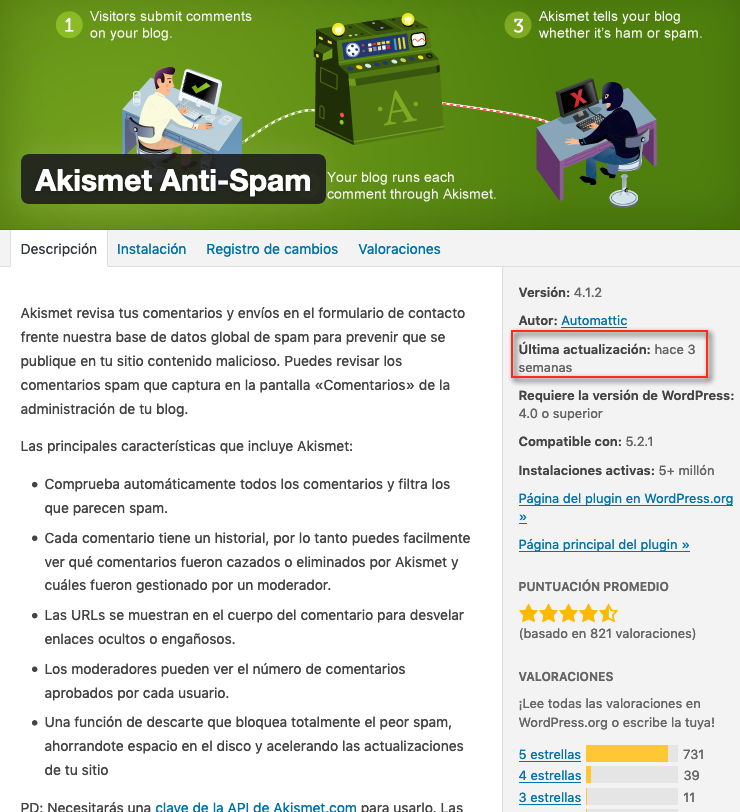
Se abre la misma ficha con la fecha de la última actualización:
Si un plugin no tiene Ver detalles, no viene del catálogo oficial (es de pago o de otro origen): comprueba la fecha de la última versión en la web del autor y que tu licencia siga activa, porque sin ella no recibirás las actualizaciones.
Haz lo mismo con los temas en Apariencia > Temas, incluidos los que no usas.
Si tienes acceso SSH, puedes ver todos los plugins con su versión y si tienen actualización pendiente de una vez con WP-CLI:
wp plugin list --fields=name,status,version,update
Para saber si una versión concreta tiene un fallo de seguridad conocido, búscala en WPScan o en Patchstack.
Qué hacer con un plugin abandonado
- Si no lo usas: desactívalo y bórralo. Un plugin desactivado sigue teniendo sus ficheros en el servidor y puede explotarse igual.
- Si lo necesitas: busca una alternativa activa que haga lo mismo, instálala, comprueba que la web funciona (formularios, contenido, pagos) y después borra el antiguo. Haz una copia antes, por si el desinstalador borra datos que necesitas.
Lo mismo vale para los temas: deja solo el que usas y, como mucho, un tema por defecto de WordPress (Twenty Twenty-Five o similar) como respaldo.
Si sospechas que ya te han atacado a través de un plugin, sigue la guía de limpieza de WordPress tras un ataque.
También te puede ayudar
- Proteger wp-admin y wp-login.php con el plugin WPS Hide Login Cambia la dirección de acceso de WordPress con WPS Hide Login para que wp-admin y wp-login.php den e...
- Renombrar wp-login.php para proteger el acceso: cómo hacerlo hoy sin romper WordPress Por qué ya no conviene renombrar wp-login.php a mano y cómo conseguir lo mismo: cambiar la URL de ac...
- Aviso histórico sobre registros masivos en PrestaShop 1.6 y 1.7 Documenta el fallo corregido en PrestaShop 1.6.1.24 y 1.7.5.2 y explica cómo actuar si todavía se lo...
- Configurar la seguridad de cookies de sesión en GLPI Comprueba HTTPS y la configuración PHP efectiva de GLPI para resolver avisos de cookies Secure, sin...
¿Algo no cuadra o ha cambiado? Cuéntanoslo y lo revisamos.