

Seguridad y SSL
Métodos para recuperar o cambiar la contraseña de un usuario de WordPress
Si no puedes entrar en el escritorio de WordPress (wp-admin) porque has olvidado la contraseña, no es posible recuperar la antigua: WordPress la guarda cifrada. Lo que sí puedes es cambiarla por una nueva y entrar al momento.
La contraseña de WordPress es independiente de la de cPanel y del área de clientes: cambiar esas no cambia la de WordPress.
Estos son los métodos, del más sencillo al más técnico.
Con «¿Has olvidado tu contraseña?»
Es el método propio de WordPress. El enlace está debajo del formulario de acceso y a veces pasa desapercibido. Pulsa en él, escribe tu usuario o tu correo y recibirás un enlace para elegir una contraseña nueva. Si no llega, revisa la carpeta de spam.
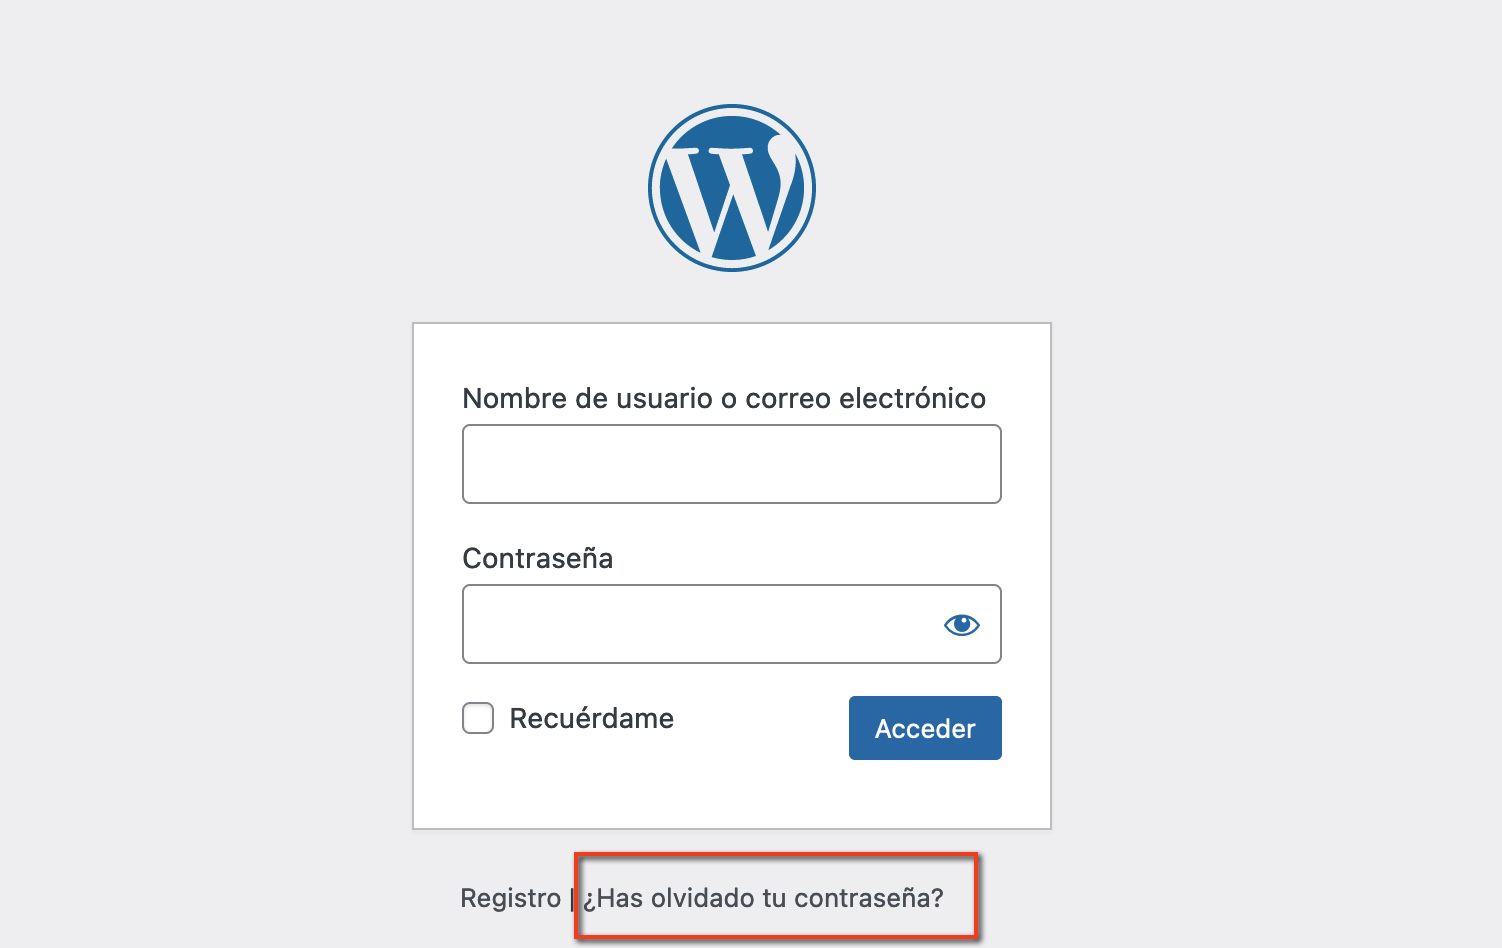
No sirve si no recuerdas el usuario, si el correo del administrador ya no existe o si la web no consigue enviar correos. En esos casos, usa cualquiera de los métodos siguientes.
Con Softaculous
-
Entra en cPanel y abre Softaculous Apps Installer.
-
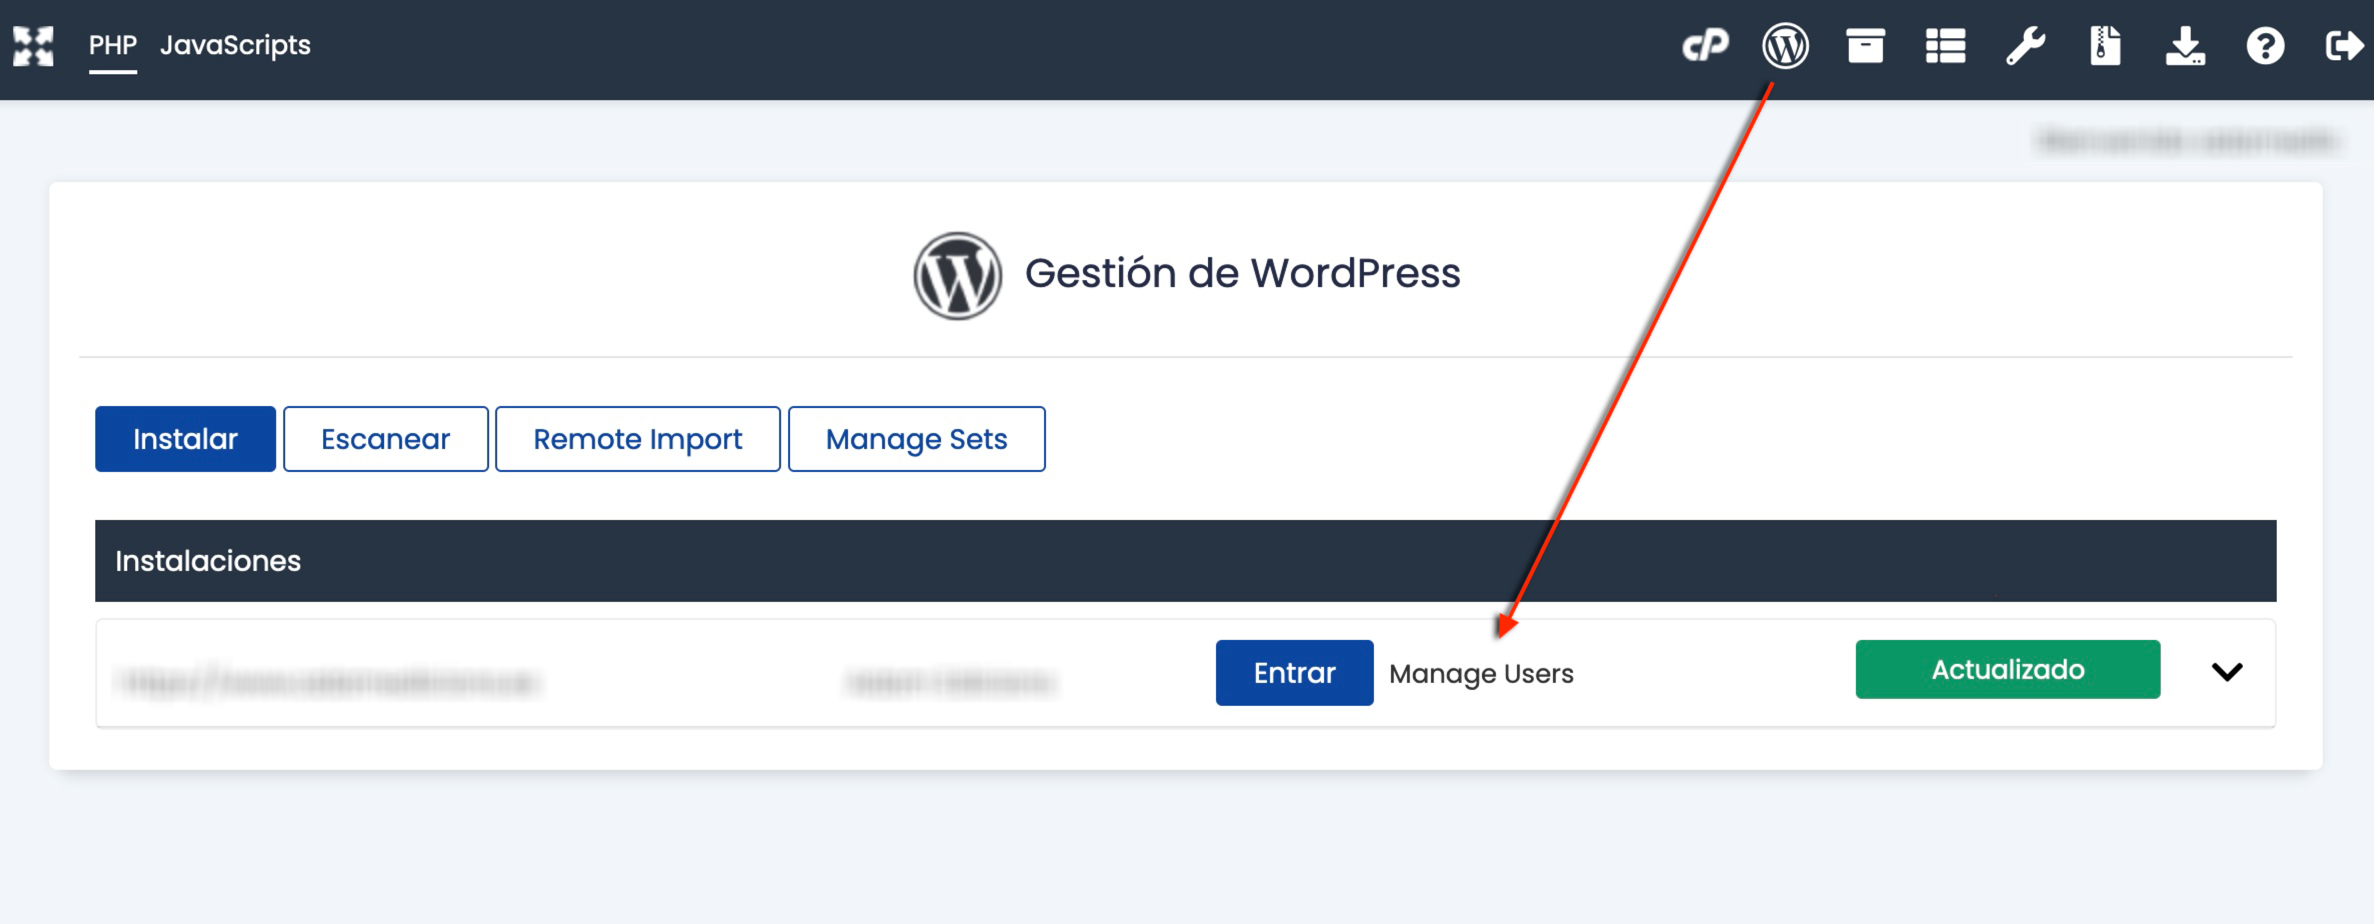
Arriba, pulsa en el icono de WordPress para ver la lista de instalaciones.
Si tu web no aparece en la lista, pulsa Escanear en esa misma sección y Softaculous la añadirá.
-
Junto a la instalación, pulsa Manage users (el icono de usuario).
-
Elige el usuario en el desplegable, escribe la nueva contraseña en Password y pulsa Guardar.
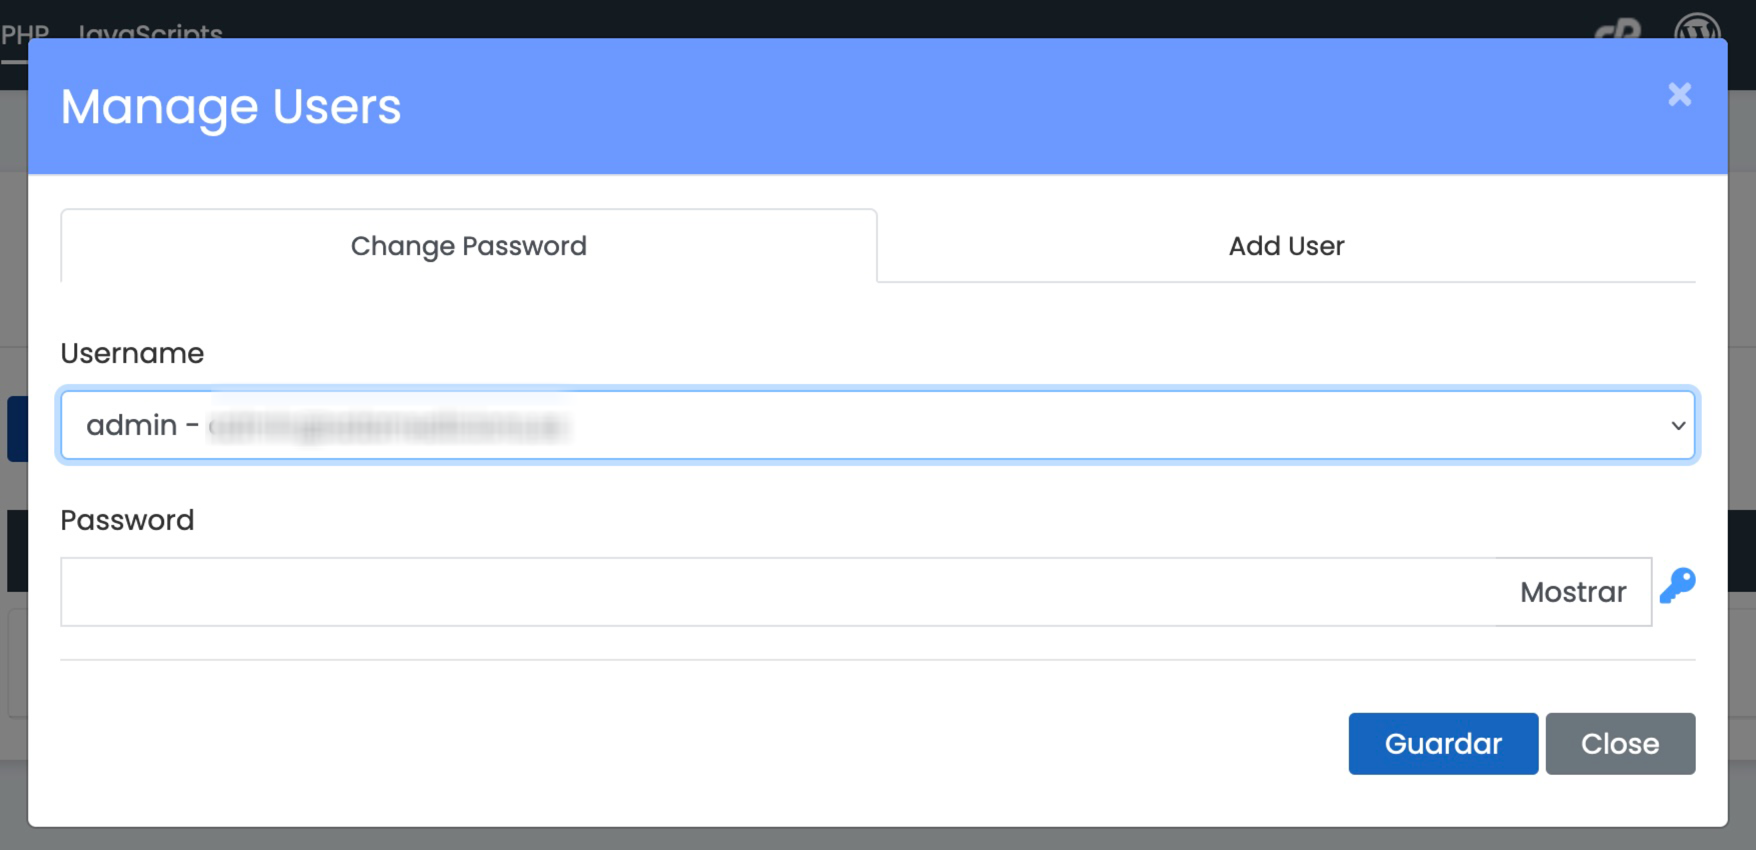
Ya puedes entrar con ese usuario y la nueva contraseña.
Con WordPress Toolkit
-
Entra en cPanel y abre WordPress Toolkit.
-
Pulsa sobre tu instalación para desplegar sus opciones.
Si no aparece, pulsa Analizar y WordPress Toolkit la buscará y la añadirá.
-
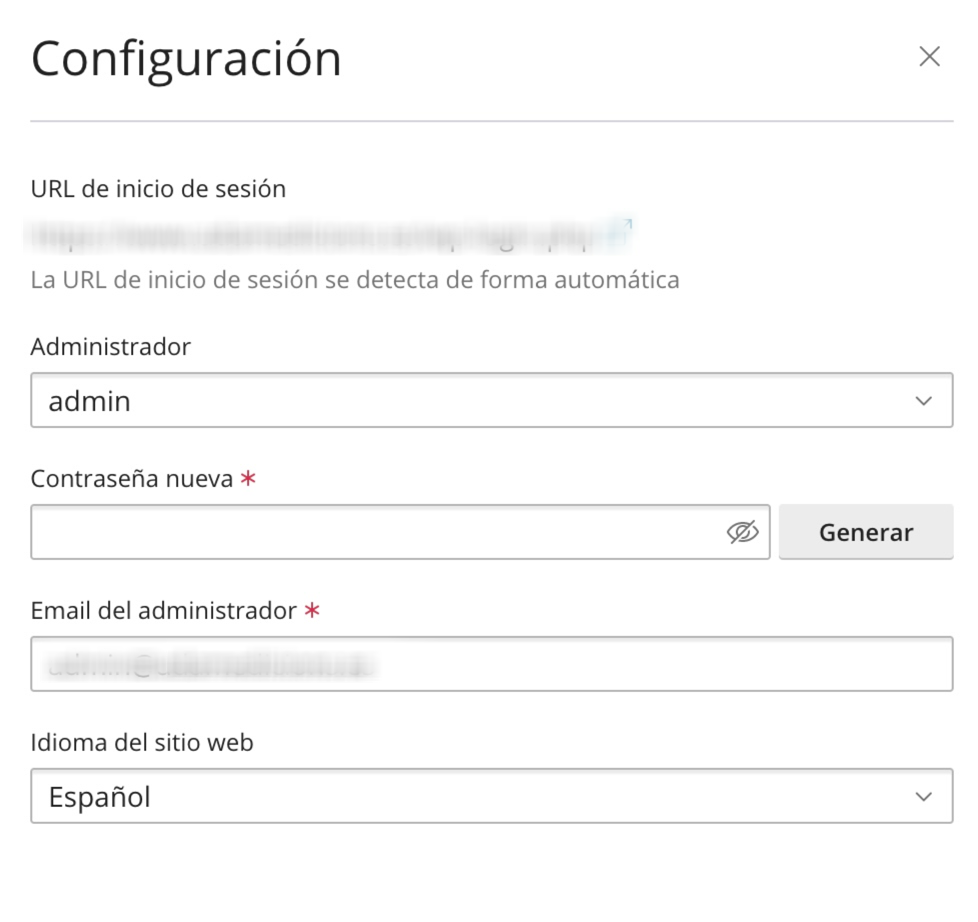
Pulsa Configuración, debajo de la miniatura de la web.
-
Elige el usuario, escribe la nueva contraseña (y, si quieres, cambia su correo) y guarda.
Con WP-CLI
Si tienes acceso SSH, entra en la carpeta de la instalación y lista los usuarios para ver el nombre exacto:
wp user list --fields=ID,user_login,user_email,roles
Después cambia la contraseña. Sustituye USUARIO por el nombre o el ID:
wp user update USUARIO --prompt=user_pass
WP-CLI te pedirá la contraseña nueva sin que quede guardada en el historial de comandos.
Con phpMyAdmin
-
Mira el nombre de la base de datos y el prefijo de las tablas en el fichero
wp-config.phpde la instalación:define('DB_NAME', 'nombre_base_de_datos'); $table_prefix = 'wp_';
-
Entra en cPanel, abre phpMyAdmin y selecciona esa base de datos.
-
Abre la tabla
wp_users(con tu prefijo delante deusers). -
Pulsa Editar en la fila del usuario.
-
En el campo
user_pass, borra lo que hay y escribe la nueva contraseña. En el desplegable Función de esa fila, elige MD5. Es imprescindible: sin MD5 la contraseña no funcionará. -
Pulsa Continuar.
Si lo prefieres, en la pestaña SQL puedes hacerlo con una consulta (cambia el prefijo, la contraseña y el usuario):
UPDATE wp_users
SET user_pass = MD5('NuevaContraseña')
WHERE user_login = 'USUARIO';
MD5 es un cifrado antiguo y débil, pero WordPress lo acepta y, la primera vez que entras, lo sustituye automáticamente por su cifrado actual. Por eso, en cuanto entres, cambia la contraseña desde Usuarios > Perfil por otra definitiva.
Si sigues sin poder entrar
- Comprueba que entras por la dirección correcta: algunos plugins de seguridad cambian
wp-adminpor otra URL. - Un plugin de seguridad, una restricción por IP o la verificación en dos pasos pueden bloquear el acceso aunque la contraseña sea correcta. Si sospechas de un plugin, renombra su carpeta en
wp-content/pluginsdesde el administrador de archivos de cPanel para desactivarlo. - Si en la lista de usuarios aparecen administradores que no reconoces o el correo del administrador no es el tuyo, puede que te hayan hackeado la web. Sigue qué hacer si han hackeado tu web.
También te puede ayudar
- Cambiar la contraseña principal de cPanel, FTP y SSH Cambia la credencial principal del hosting y revisa qué conexiones necesitan actualizarse después.
- Contraseña y seguridad de cPanel: qué cambia y dónde hacerlo Distingue la contraseña principal del hosting de otras credenciales y elige la vía adecuada para cam...
- Cómo roban las contraseñas de correo, FTP y cPanel, y cómo evitarlo Las cuatro formas más habituales de robar una contraseña (virus, phishing, contraseñas reutilizadas...
- Recuperar contenido y acceso de un Joomla 1.5 antiguo Detalla la recuperación segura de datos en un Joomla 1.5 obsoleto, el aislamiento previo, la rotació...
¿Algo no cuadra o ha cambiado? Cuéntanoslo y lo revisamos.